


2026.10.19
情報漏洩対策シャドーAIとは?生成AIの無断利用が招くリスクと検知・対策を解説
シャドーAIとは、会社が承認していない生成AIなどのAIツールを、従業員が業務に利用することです。手軽に使える生成AIの普及にともない、情報漏洩や法令違反につながるリスクとして注目されています。
本記事では、シャドーAIの定義や発生原因、利用されやすい業務場面から、検知方法と対策までを解説します。
目次
シャドーAIとは
シャドーAIとは、IT部門や情報システム部門が承認していないAIツール・サービスを、従業員が個人の判断で業務に利用することです。まずは該当する具体例と、混同されやすいシャドーITとの違いを整理しましょう。
シャドーAIに該当する具体例
シャドーAIのもっとも身近な例は、個人アカウントで登録した生成AIに業務資料を入力し、要約や翻訳をさせる利用です。このほかにも、次のような行為がシャドーAIに該当します。
- 会社が許可していないAI翻訳サービスや画像生成サービスの業務利用
- 無断でインストールしたAI搭載ブラウザ拡張機能の利用
- 私物スマートフォンの生成AIアプリでの業務に関する相談
シャドーAIかどうかの判断基準は、ツールの性能や知名度ではなく、そのツールが会社の承認と管理のもとで使われているかどうかです。
承認済みのAIであっても、禁止された情報を入力するなどルールを外れた使い方をすれば、シャドーAIと同種のリスクが生じます。
シャドーITとの違い
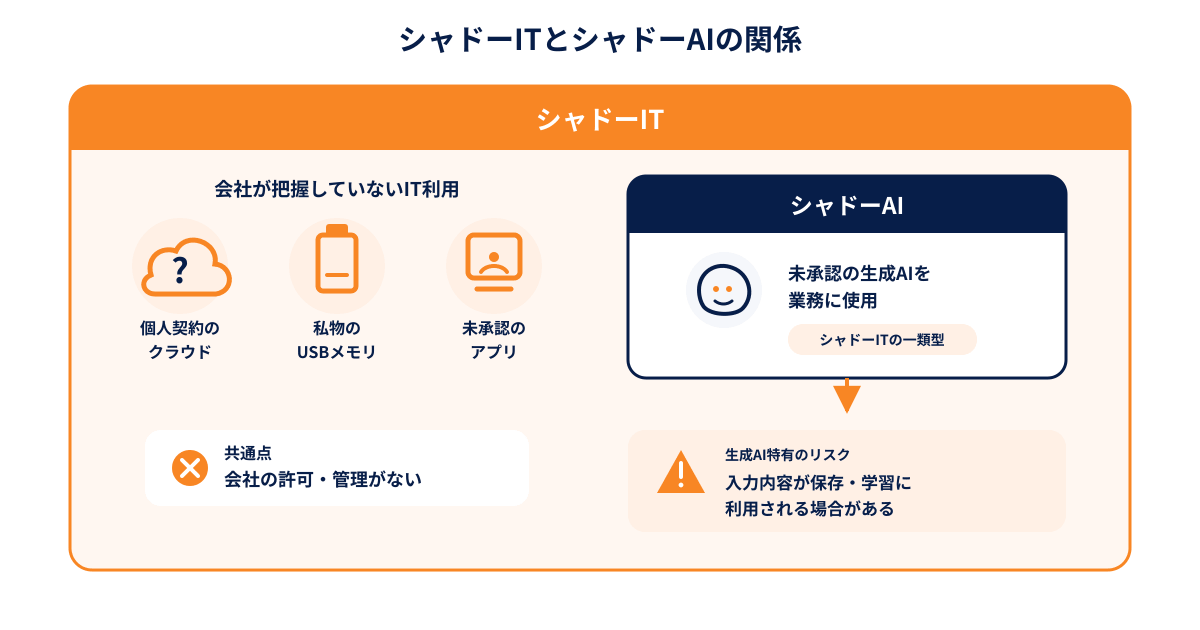
シャドーITとは、会社が承認していないIT機器やサービス全般を業務で使うことです。クラウドストレージやチャットツール、私物デバイスの無断利用が典型例で、シャドーAIはこのうちAIツールに特化した一類型にあたります。
両者の違いは、リスクの性質です。従来のシャドーITで主に問題となるのは、データの保存先や通信経路が会社の管理外になることです。シャドーAIではこれに加えて、入力した情報がAIの学習に利用されるおそれや、生成物の誤り・権利侵害といった出力側のリスクが生じます。
入力と出力の両面にAIならではのリスクがあるため、従来のシャドーIT対策とは別の観点での管理が必要です。
関連記事:シャドーITとは?リスクや発生原因、検出から対策までをわかりやすく解説
シャドーAIが発生する原因
ガートナージャパンが2026年6月に発表した調査結果によると、シャドーAIを「把握できていない」企業は43%、「把握しているが、有効な対策を取れていない」企業は30%に上り、合計73%の企業がシャドーAIを有効に管理できていません。
なぜここまで管理が追い付かないのか、背景にある3つの原因を見ていきましょう。
出典:ガートナージャパン「Gartner、国内企業の『シャドーAI』対応における新たな指針を発表」
会社が現場のニーズに合ったAI環境を提供していない
業務でAIを使いたいという需要に対して、会社側の受け皿が追い付いていないことがシャドーAIの最大の原因です。法人契約の生成AIやセキュリティが確保されたAI環境が用意されていなければ、従業員は目の前の業務を効率化するために個人アカウントで代用します。
また、利用申請の制度そのものがない企業では、使いたいツールがあっても申請のしようがありません。承認の受け皿がない状態では従業員の選択肢が「使わない」か「無断で使う」かの二択になり、後者を選ぶ従業員が一定数現れます。
生成AIの一律禁止がかえって隠れた利用を招く
生成AIの利用を一律に禁止しても、業務上の必要性や利便性が消えるわけではありません。禁止された環境では利用が水面下に潜り、誰が何を使っているのかの把握がかえって難しくなります。
一律禁止の方針には、問題が起きたときの報告をためらわせる副作用もあります。利用自体がルール違反であるため、機密情報を入力してしまった従業員が自主的に申告しにくく、インシデントへの初動が遅れがちです。
高性能なAIを無料で使える
シャドーAIは、従来のシャドーITよりも発生のハードルが低いことも特徴です。生成AIの多くはブラウザからアカウント登録するだけで使い始められ、無料プランでも高い性能を利用できます。ソフトウェアのインストールや購買手続きが不要なため、「業務にツールを持ち込んでいる」という自覚がないまま利用が始まります。
私物のスマートフォンからも同じサービスにアクセスできるため、会社のネットワークやPCを経由しない利用も容易です。導入の手間がほぼかからないことが、従来のシャドーITと比べても利用の広がりを加速させています。
シャドーAIが起こりやすい業務場面
シャドーAIは特定の部署に限った問題ではなく、日常業務の中で発生します。とくに次の5つの場面では、シャドーAIが起こりやすいといえるでしょう。
- 業務文書の作成・翻訳での生成AI利用
- 社内資料やログデータを読み込ませて要約・分析させる利用
- 議事録作成・文字起こしサービスへの音声データ入力
- コード生成・デバッグでの機密情報入力
- AI搭載のブラウザ拡張機能・プラグイン
業務文書の作成・翻訳での生成AI利用
シャドーAIがもっとも起こりやすいのが、メール文面や提案書の下書き、契約書や海外拠点とのやりとりのための翻訳です。「下書きを作らせるだけ」という軽い意識で使われやすい一方、これらの文書には顧客名や取引条件、未公開の業務内容が含まれやすく、入力した時点で機密情報が外部のサーバーに送信されます。
なかでも翻訳は、原文をまるごと入力することが前提の使い方です。文書に含まれる機密情報が一括で外部に渡るため、翻訳は他の用途よりも漏洩の影響範囲が大きくなりがちです。
社内資料やログデータを読み込ませて要約・分析させる利用
会議資料やマニュアル、システムのログデータといったファイルをまるごと無料の生成AIに読み込ませ、要約や傾向の分析をさせる使い方も増えています。売上データや顧客リストをアップロードする利用もこの一種です。個々の文章を作成する利用と違い、ファイル単位・データ単位で情報を渡すため、1回の操作で外部に出る情報量が格段に大きくなります。
とくにログデータには、端末名や利用者名、アクセス先といった社内環境の情報が網羅的に含まれています。学習への利用を制御できない無料のAIサービスにログデータを分析させる行為は、社内環境の全体像をそのまま外部に渡すことにほかなりません。
議事録作成・文字起こしサービスへの音声データ入力
会議の録音データやオンライン会議の録画をAIの文字起こしサービスに入力し、議事録を作成する使い方も広がっています。会議には経営判断や人事、取引先との交渉内容といった機密性の高い情報が集中するうえ、録音データには発言者の声という個人情報も含まれる点に注意が必要です。
議事録作成は担当者の負担が大きい業務であるため、効率化したいという動機が強く働きます。便利さの実感が大きい業務ほど、承認を待たずに使い始める心理的なハードルが下がる点に注意しましょう。
コード生成・デバッグでの機密情報入力
開発部門では、エラーの解決策を尋ねるためにソースコードを生成AIに貼り付ける利用が起こりやすいといえます。ソースコードには製品の仕様やシステム構成が反映されており、断片だからといって安全とはいえません。
開発部門以外でも、業務効率化のために作ったマクロやスクリプトの修正を相談する場面で同じ入力が起こります。コードの入力は文章を書かせる利用と異なり内部システムの構造そのものを渡すため、漏れれば外部からの攻撃の手がかりにもなり得ます。
AI搭載のブラウザ拡張機能・プラグイン
要約・翻訳・文章校正などをうたうAI搭載のブラウザ拡張機能も、シャドーAIの入り口です。拡張機能の中には閲覧しているページの内容を自動で外部サーバーに送信するものがあり、社内システムや顧客管理画面の情報が知らないうちに送信されるおそれがあります。
拡張機能は、従業員がAIサービスを使っているという自覚のないまま導入しやすく、利用も通常のWebアクセスと区別がつきにくいものです。独立したアプリケーションとして見えない分、5つの場面の中でもっとも管理部門から発見しにくい存在といえます。
シャドーAIが引き起こすリスク
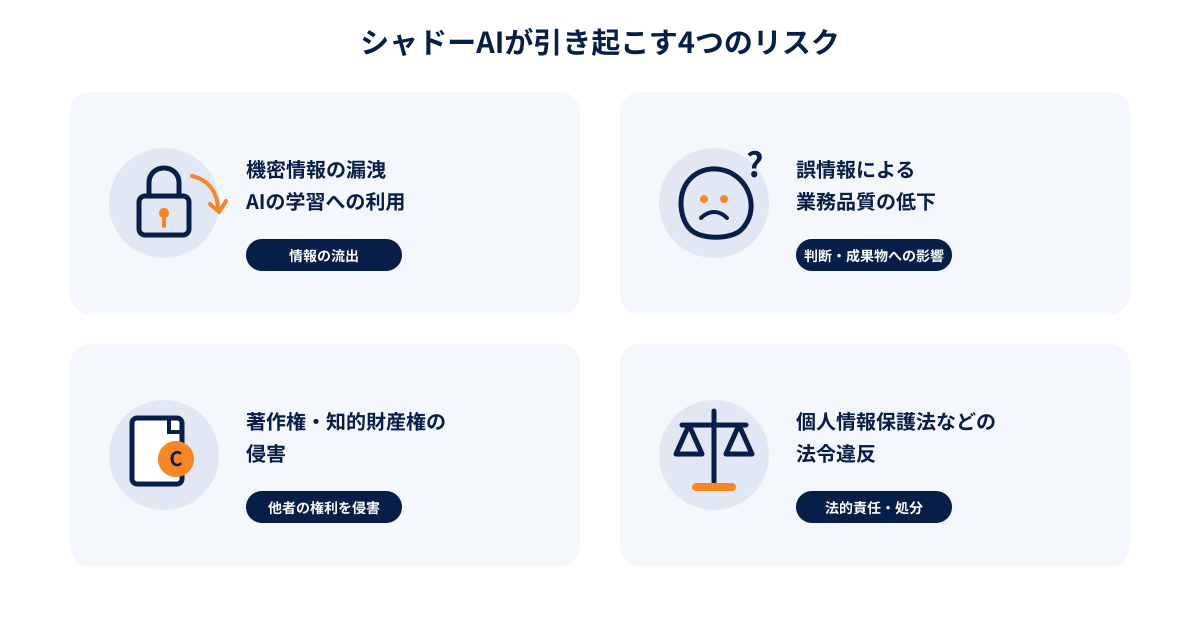
シャドーAIのリスクは情報漏洩にとどまりません。次の4つのリスクは、企業活動への影響がとくに大きいものです。
- 入力した機密情報の漏洩・AIの学習への利用
- 誤情報(ハルシネーション)による業務品質の低下
- 著作権・知的財産権の侵害
- 個人情報保護法などの法令違反
入力した機密情報の漏洩・AIの学習への利用
生成AIサービスの中には入力した内容をAIの学習に利用するものがあり、個人向けの無料プランでは学習への利用が初期設定で有効になっている場合があります。入力した機密情報は事業者のサーバーに保存され、自社の管理が及びません。一度学習に取り込まれた情報を後から取り除くことも困難です。
実際にサムスン電子では2023年3月、半導体部門で生成AIの業務利用を認めた直後の約20日間に、設備関連プログラムのソースコードや会議の録音内容を入力する事案が相次いで確認されたと報じられました。
なお同社はこの事案を受けていったん社内での生成AI利用を禁止しましたが、2026年6月には法人向けの「ChatGPT Enterprise」を韓国国内の全従業員などに導入すると発表しています。
出典:Forbes JAPAN「サムスン、ChatGPTの社内使用禁止 機密コードの流出受け」
承認したうえでの利用であっても入力の統制や学習利用の制限がなければ漏洩は起きてしまいます。まして未承認のシャドーAIでは、そもそも何が入力されたのかを把握することすらできません。
誤情報(ハルシネーション)による業務品質の低下
生成AIには、事実と異なる内容をもっともらしく出力する、ハルシネーションと呼ばれる現象があります。存在しない統計や出典が資料に紛れ込み、そのまま社外に提出されれば、会社としての信頼を損ないかねません。誤った数値をもとに判断を下せば、影響は資料の訂正だけでは済まなくなります。
シャドーAIの場合、この問題はさらに深刻になります。ハルシネーションは出典名や数値の体裁が整ったまま捏造されるため、見た目では誤りとわかりません。AIが書いたと知っていれば出典の実在から疑って確かめられますが、利用が申告されていなければ、レビュー担当者は人間が書いた前提で目を通すため、捏造された出典や統計をそのまま通してしまいます。
著作権・知的財産権の侵害
生成AIの出力が既存の著作物と類似しており、依拠性が認められる場合、その生成物の利用は著作権侵害にあたりかねません。文化審議会著作権分科会法制度小委員会が2024年3月に取りまとめた「AIと著作権に関する考え方について」でも、生成・利用段階における侵害の成否は類似性と依拠性によって判断されるという整理が示されています。
出典:文化審議会著作権分科会法制度小委員会「AIと著作権に関する考え方について」
シャドーAIでは、どのツールでどのように生成したのかという記録が残りません。生成物を広告や製品に使った後で権利者から指摘を受けても、何を入力しどのツールで生成したのかを示せず、偶然の類似だと説明することもできません。
個人情報保護法などの法令違反
個人データを含む情報をプロンプトに入力すると、個人情報保護法上の問題が生じるおそれがあります。個人情報保護委員会は2023年6月2日に「生成AIサービスの利用に関する注意喚起等について」を公表し、個人情報を含むプロンプトの入力は利用目的の達成に必要な範囲内にとどめることや、入力情報がAIの学習に利用される場合の留意点を示しました。
出典:個人情報保護委員会「生成AIサービスの利用に関する注意喚起等について」
また、取引先との秘密保持契約で第三者提供が禁じられた情報を入力すれば、契約違反を問われる可能性もあります。法令や契約への抵触は情報を入力した時点で起こり得るため、漏洩の実害が出てからの事後対応では間に合いません。
シャドーAIの検知方法
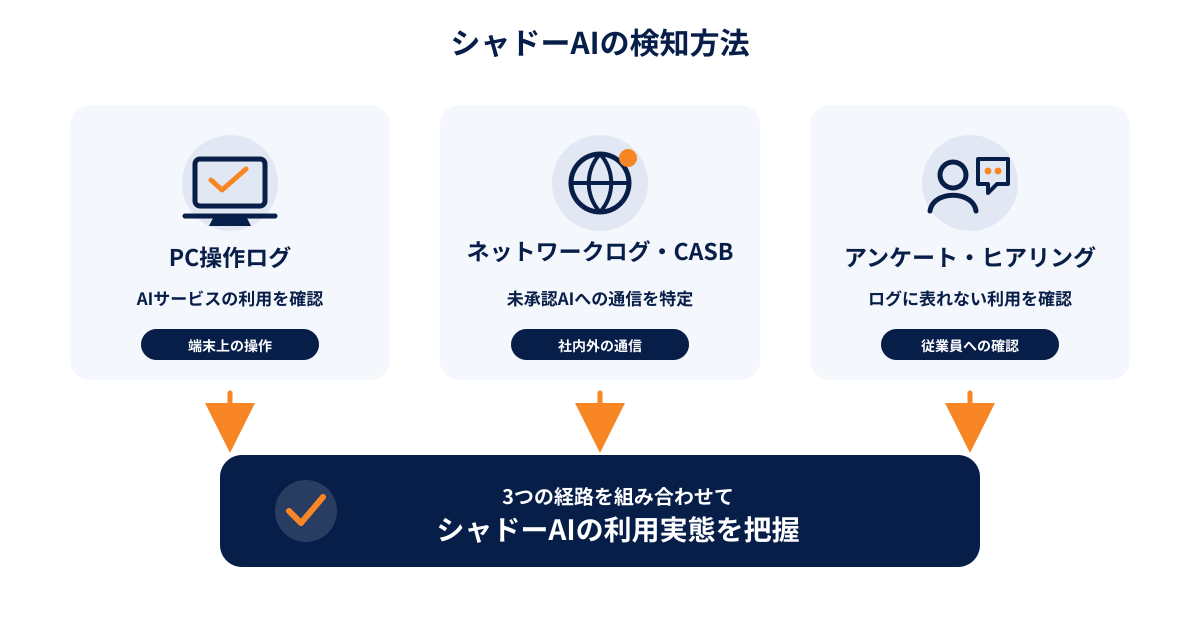
シャドーAI対策でまず行うべきは、利用実態の把握です。ただし、シャドーAIの検知には従来のシャドーITにはない難しさがあります。次の3つの方法を組み合わせましょう。
- PC操作ログでAIサービスの利用実態を把握する
- ネットワークログやCASBでAIサービスへの通信を特定する
- アンケート・ヒアリングで利用実態を聞き取る
PC操作ログでAIサービスの利用実態を把握する
PC操作ログを分析すれば、どの端末でどのアプリケーションやWebサイトがどれだけ使われているかを把握できます。新しく稼働し始めたアプリケーションを一覧で確認すれば未把握のAIツールの導入を早期に発見でき、ブラウザ経由の利用もアクセス先の記録から追跡が可能です。
部署単位で集計すれば、どの業務でAIの需要が高いのかという傾向もつかめます。端末側で操作を記録するため、通信の監視だけでは見落としやすいブラウザ完結型の利用も捉えられる点が、他の方法にない利点です。
PC操作ログで取得できる情報の種類や活用方法は、以下の記事で詳しく解説しています。
関連記事:PCログとは?種類・取得方法と勤怠管理・セキュリティ対策での活用法を解説
ネットワークログやCASBで未承認AIへの通信を特定する
プロキシサーバーやファイアウォールのログを分析すれば、社内ネットワークから生成AIサービスのドメインへの通信を特定できます。クラウドサービスの利用状況を可視化・制御するCASBを導入すれば、AIサービスをカテゴリ単位で検出できるため、ドメインを個別に調べる手間もかかりません。
一方で、ネットワーク側の監視には限界もあります。私物スマートフォンやテザリング経由の利用は社内ネットワークを通らないため、この方法だけでは捉えられません。
ログの種類や管理の進め方の全体像を押さえたい方は、以下の記事もあわせてご覧ください。
関連記事:ログ管理とは?目的・種類・メリットと運用のポイントを解説
アンケート・ヒアリングで利用実態を聞き取る
ログに現れない利用は、アンケートやヒアリングで補完しましょう。私物端末や自宅のPCでの利用には技術的な検知が届かないため、従業員からの申告が手がかりになります。
正直な回答を得るには、申告を処罰に直結させない姿勢を示すことが大切です。それでも、自分に不利になりそうな利用ほど言い出されにくく、申告だけでは実態より少なく見える限界は残ります。
あわせて「どの業務でAIを使いたいか」を聞き取れば、後述する承認済みAI環境の選定に活かせるニーズ調査を兼ねられます。3つの方法は捉えられる範囲がそれぞれ異なるため、どれか1つに頼らず組み合わせて全体像に近づけることが基本です。
| 検知方法 | わかること | 限界 |
|---|---|---|
| PC操作ログ | 端末上のアプリケーション・Web利用の実態 | 管理外の私物端末は対象外 |
| ネットワークログ・CASB | 社内ネットワークからAIサービスへの通信 | 社外ネットワーク経由の利用は捕捉できない |
| アンケート・ヒアリング | 私物端末での利用や利用目的・ニーズ | 申告漏れや過少申告が起こり得る |
シャドーAIを防ぐための対策
利用実態が見えたら、次はその利用を安全な形に誘導する仕組みづくりを行いましょう。禁止一辺倒ではなく、使える環境とルールをセットで整えることが対策の基本になります。
- AI利用ガイドラインを策定する
- 安全に使えるセキュリティが担保されたAI環境を提供する
- 従業員にAI利用のリスクを教育する
- ツールで利用実態を継続的に可視化する
AI利用ガイドラインを策定する
まず、AIに何を入力してはいけないのか、どのツールを使ってよいのかを明文化します。
入力禁止情報は「顧客の個人情報」「未公開の財務情報」「取引先から預かった秘密情報」のように具体的に列挙しましょう。「機密情報の入力禁止」という抽象的な一文だけでは現場で判断できません。判断に迷ったときの相談窓口をあわせて定めておくと、現場が独自解釈で使い始める事態を防げます。
ツールの扱いは、次のような3区分で整理すると運用しやすくなります。
| 区分 | 内容の例 |
|---|---|
| 許可 | 会社が契約する法人向け生成AIを、ガイドラインの範囲内で利用できる |
| 条件付き許可 | 指定ツールに限り、公開情報のみ入力可などの条件付きで認める |
| 禁止 | 個人アカウントの生成AIや未審査のAI搭載拡張機能は業務利用不可 |
AIサービスは機能や規約の変更が早い分野です。ガイドラインは策定して終わりにせず、定期的な見直しとセットで運用することが欠かせません。
安全に使えるセキュリティが担保されたAI環境を提供する
個人の利用を禁止するのであれば、代わりに安全に使える環境を用意しましょう。入力データを学習に利用しない契約形態や設定を選べる法人向けの生成AIを提供すれば、従業員が個人アカウントに頼る理由がなくなります。
選定で重視したいのは、翻訳・要約・議事録作成といった現場の実際のニーズに合っているかどうかです。利用実態の調査でアンケートやヒアリングを行っていれば、そこで集めた「どの業務でAIを使いたいか」という回答がそのまま選定の材料になります。現場が求める用途を満たさないツールでは利用が定着せず、再びシャドーAIに戻る結果を招くでしょう。
また、承認済み環境の整備はシャドーAIを防ぐためだけの施策ではありません。業務効率化やDX推進のためにAIの活用を広げたい会社にとっては、安心して利用を促せる土台になります。
従業員にAI利用のリスクを教育する
ルールを守ってもらうには、なぜその制限があるのかを理解してもらう教育が欠かせません。入力した情報がどこに送信され、どう扱われるのかという仕組みから伝えることで、ルールの丸暗記ではなく場面に応じた判断ができるようになります。
教育の対象は、入力時の注意だけでなく、ハルシネーションを前提に出力の事実を確かめる姿勢や、生成物を社外に出す前の確認手順も含めましょう。新しいAIサービスが次々に登場するため、年1回の研修で完結させず、注意すべきサービスや事例を継続的に共有することが必要です。
ツールで利用実態を継続的に可視化する
ガイドラインを作り、教育をしても、現場で新しいAIサービスが使われ始めること自体は止まりません。だからこそ、使われ始めたことにすぐ気付ける仕組みが必要です。IT資産管理ツールでアプリケーションやWebの利用状況を集め続けていれば、見覚えのないAIサービスの利用が始まった時点で把握できます。
新しい利用を検知したら、そのサービスを許可・条件付き許可・禁止のどれにするかを決め、ガイドラインに反映します。この「検知する、区分を決める、ルールに反映する」という一連の流れを回し続けることが、シャドーAI対策を形骸化させない鍵です。一度きりの調査で満足すると、次々に登場する新しいAIサービスに追い付けません。
IT資産管理ツールの機能や導入のポイントは、以下の記事で詳しく解説しています。
関連記事:IT資産管理ツールとは?主な機能と導入・運用のポイントを解説
シャドーAIに関するよくある質問
シャドーAIについて、企業の担当者からよく寄せられる質問に回答します。
会社は従業員のシャドーAI利用を把握できますか?
会社が管理する端末やネットワーク上の利用であれば、PC操作ログやネットワークログから把握できます。アプリケーションの稼働状況やWebアクセスの記録を分析すれば、どの端末でどのAIサービスが使われているかの確認が可能です。ただし私物端末での利用はログに残らないため、技術的な検知とルール整備・教育を組み合わせる必要があります。
生成AIの業務利用は全面禁止すべきですか?
一律の全面禁止はおすすめしません。禁止しても業務上の必要性は消えず、利用が水面下に潜ることで、かえってリスクの把握が難しくなります。入力してよい情報の明確化と承認済みAI環境の提供によって、安全に使える形へ誘導することが基本です。
まとめ
誰でも高性能なAIを使える時代になった一方、導入や規制が追い付いていない会社も多くあります。シャドーAIは、この差から生まれる構造的な問題です。
シャドーAI対策でもっとも手間がかかるのが、利用実態の継続的な把握です。新しいAIサービスは次々に登場しており、手作業の棚卸しでは追い付きません。
PCのアプリケーション稼働状況やWebアクセスのログを自動で収集し、シャドーIT・シャドーAIの利用実態を可視化するには、wakucone plusがおすすめです。収集から分析画面への反映まで自動で進むため、管理者が手作業で調査を繰り返す負担がありません。
- 新しく稼働し始めたアプリケーションを一覧で確認でき、未把握のAIツールの利用を早期に発見できる
- 情報漏洩につながる操作を検知し、アラートの確認から対処までを1つの画面で進められる
- PC操作ログをもとに業務状況の要点をAIが解説するAIコメント機能を搭載しており、シャドーAIを止めるだけでなく、安全な環境でのAI分析による業務改善まで進められる
- 専門知識がなくても扱える管理画面のため、専任のIT担当者がいない企業でも運用できる