
機能一覧
wakucone plusは、IT資産管理・セキュリティ・業務可視化を一体で提供す
るクラウドサービスです。収集・分析・対処までをワンストップで実現し、
IT運用の実効性を高めます。
ダッシュボードで、
自社のリスクをひと目で把握
IT資産情報と、PCとスマホの操作ログを自動収集し、社内の端末状況を一元的に可視化します。
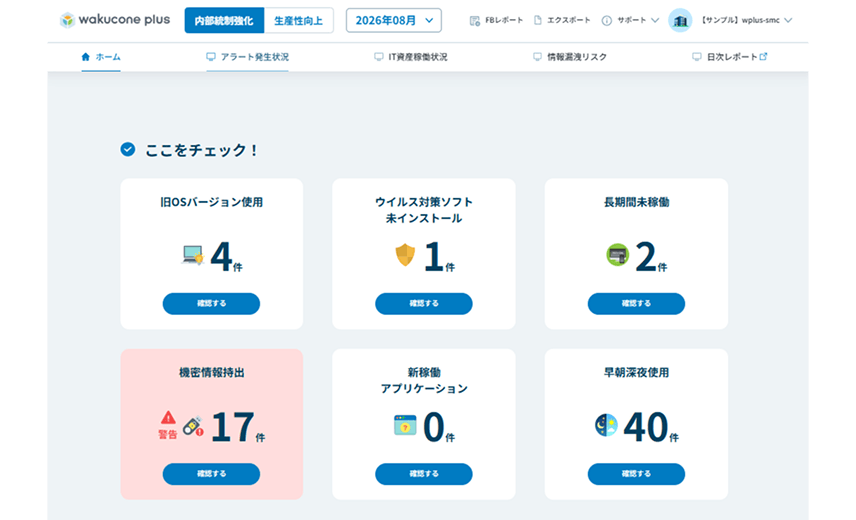
wakucone plusが収集したIT資産情報と、PCとスマホの操作ログをAIがまとめて分析し、対処すべきリスクを一覧で表示します。ダッシュボードを開くだけで、いまリスクが何件潜んでおり、どれから対処すべきかが分かります。
POINT 1
アラートで自動検知
あらかじめ定義されている6つの観点で端末と操作ログをチェック
POINT 2
ワンクリックで対処
リスクの件数から対象端末、対処画面へそのまま移動
POINT 3
AIコメントで要点把握
要点がまとまっているため注目すべき変化がわかりやすい
POINT 4
管理者間で共有
柔軟な権限設定で複数の管理者間で共有できる
IT資産管理
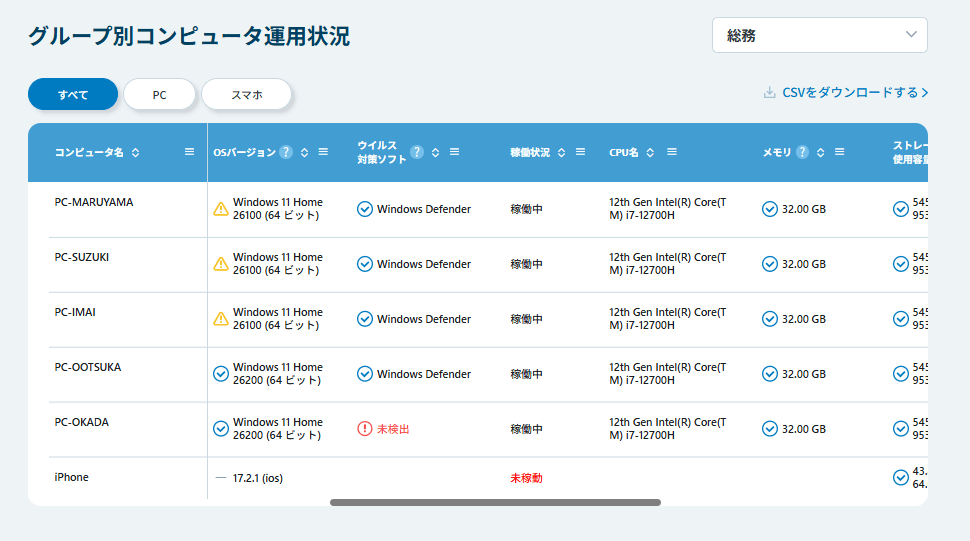
IT資産情報と操作ログを自動収集し、社内の端末状況を一元的に可視化します。
モバイルPCも一画面で管理
PC・スマホの各種ステータスやログを自動集計し、サポート切れOSや機密持ち出しなどのリスクをAI判定による色分けでひと目で可視化します。1台ずつの手動アップデートや、Excel台帳の更新作業から解放されるほか、IT資産管理ツール導入済みの企業も他社ツール特有の「画面の行き来」や「データ分析・報告書作成」の負担がゼロになります。
放置PCも検知できる端末管理
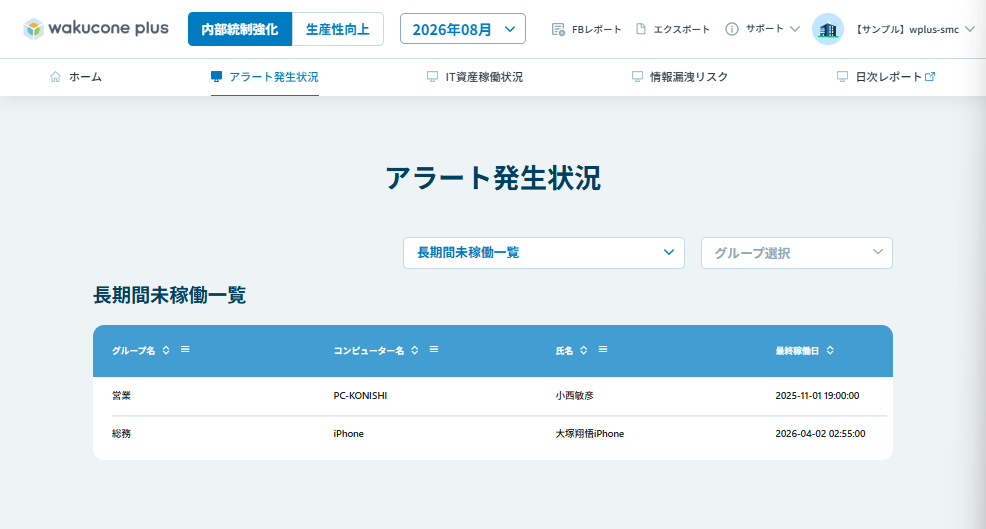
30日以上稼働していない端末を一覧で確認できます。グループ名、コンピューター名、wakucone plusで設定した氏名、最終稼働日、PC端末が最後にインターネットに接続された日が表示されます。定期的に端末を棚卸し、紛失リスクを低減しましょう。
複数アプリを一括インストール
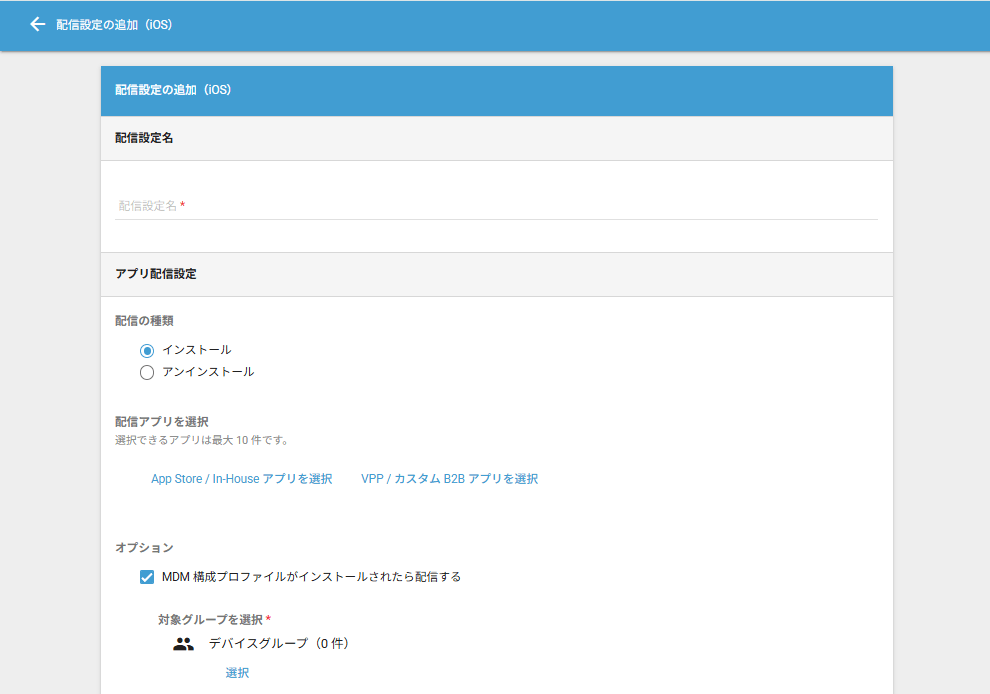
アプリケーションをApp Storeなどから選択し、部署や役職などのグループごとに一括でインストール・アンインストールが可能です。1台ずつ手動で作業する必要はもうありません。グループを選択するだけですぐに完了するため、情シス業務の大幅な効率化が期待できます。
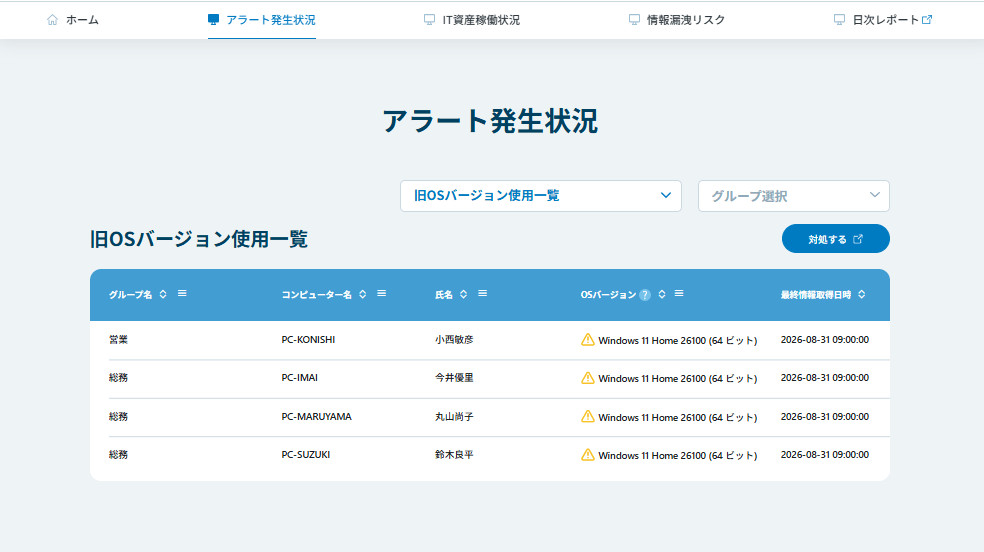
古いOSを検知し、遠隔で対処
危険度に応じた色つきマーク(赤:サポート終了/黄:最新でない)でリスク端末を一瞬で特定。「対処する」ボタンからOS別・端末別に遠隔アップデートができます。IT資産管理ツール導入企業であれば、「自分でバージョン条件を検索・抽出して配信先リストを作る」手間や、未導入企業であれば「管理漏れ・更新の手間」も不要になります。
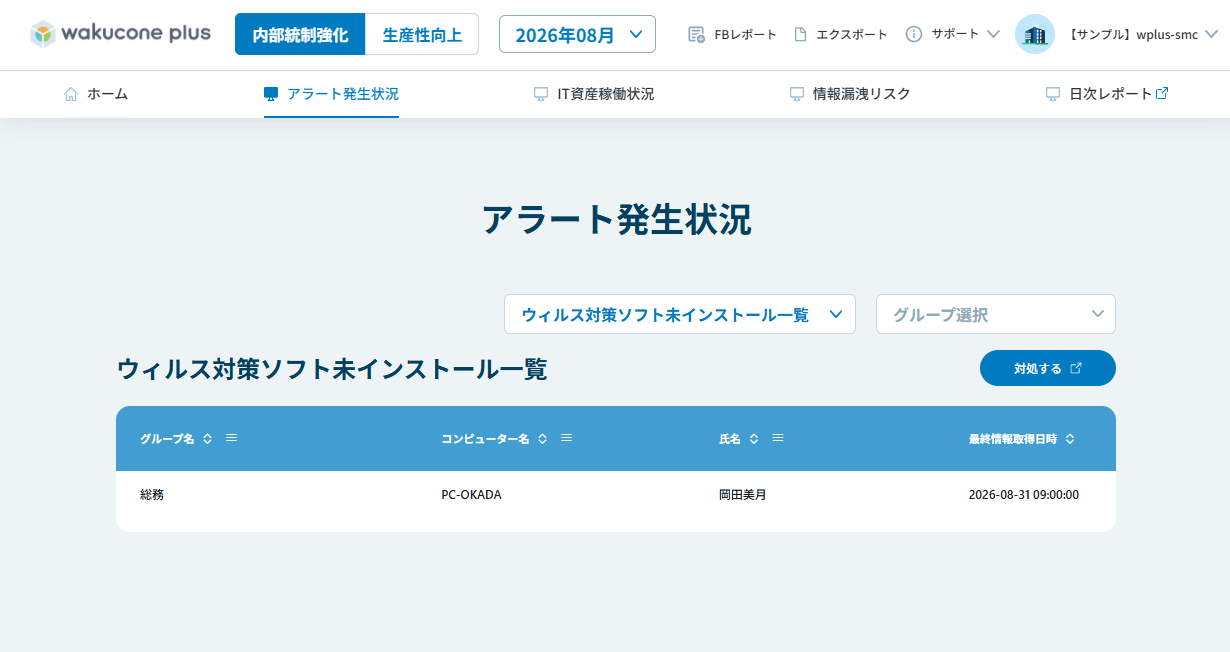
ウイルス対策ソフトの入れ忘れ・未導入端末をゼロに
「ウイルス対策ソフトがインストールされていない端末」をシステムが自動で一覧化。自分で条件を検索して配信先リストを作る手間をカットし、画面上の「対処する」をクリックするだけで配信設定へ直行できます。グループごと・端末ごとの柔軟な配信設定に対応し、セキュリティ対策の抜け漏れを最短ルートでゼロにします。
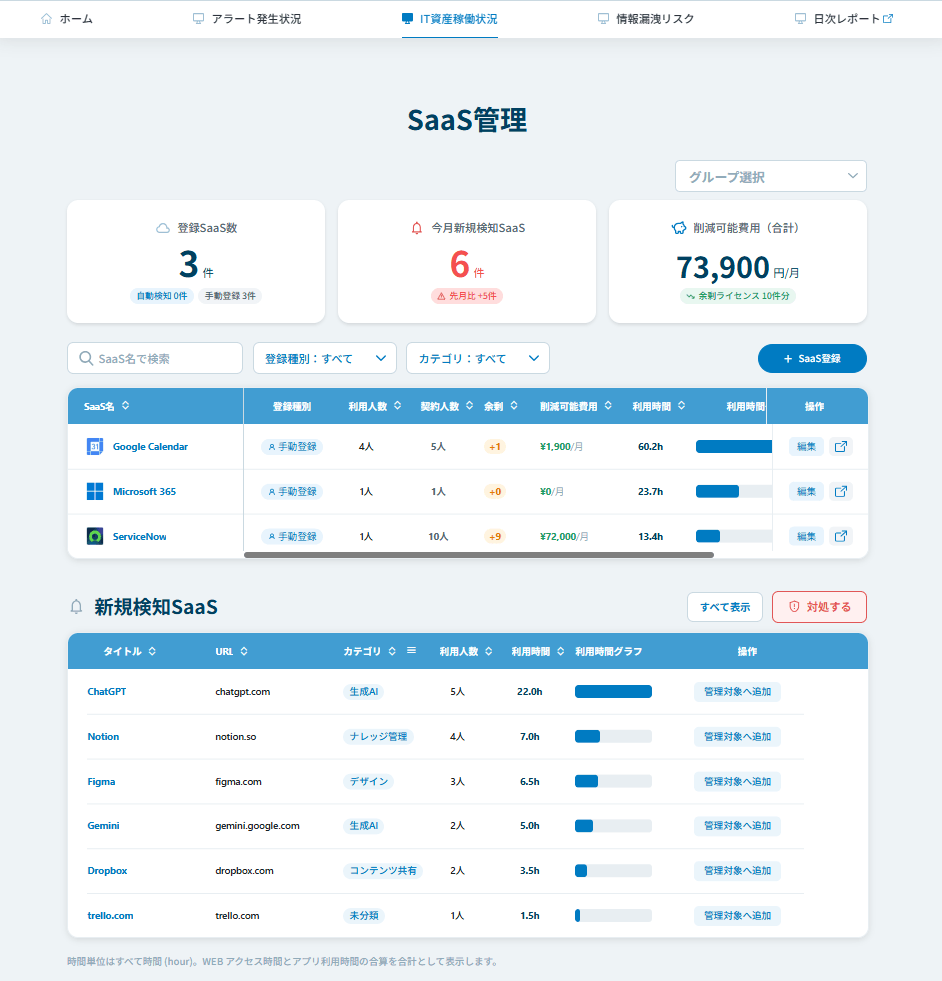
※画面はイメージです。今年度リリース予定です。
新規SaaSの稼働を逃さず検知
今月新たに稼働したSaaSの数を自動でカウントし、ダッシュボードで即座に確認できます。セキュリティリスクのある野良アプリ(シャドーIT)や利用頻度の低いアプリを一瞬で特定。一覧からSaaSを選択するだけで個人別の利用時間まで深掘りできるため、手作業での調査の手間を省き、セキュリティ強化とライセンスコストの最適化を同時に実現します。
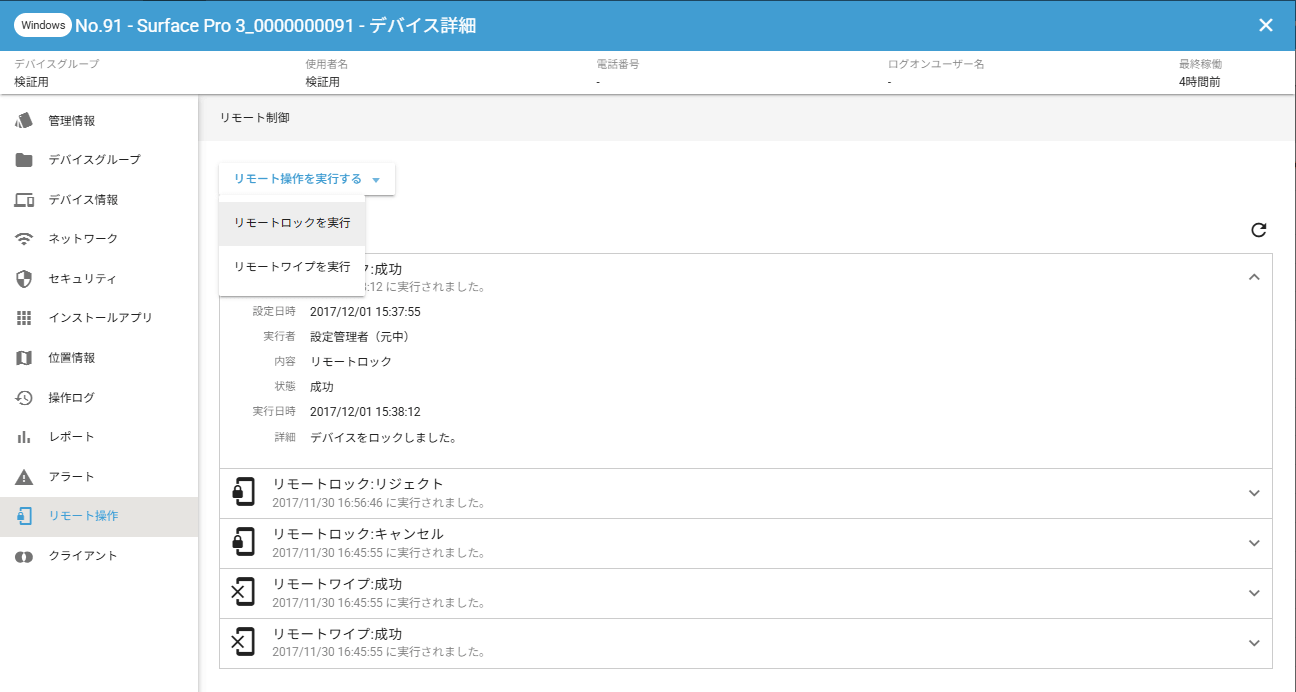
端末紛失時に遠隔ロックし情報漏洩を防ぐ
端末の紛失・盗難が発覚した際、「リモート操作を実行する」から遠隔で画面をロックし、緊急事態でも即座に対応可能です。IT資産管理ツール未導入の方には、「紛失時に手も足も出ない状態」を防ぐ万全の盗難・紛失対策を提供します。
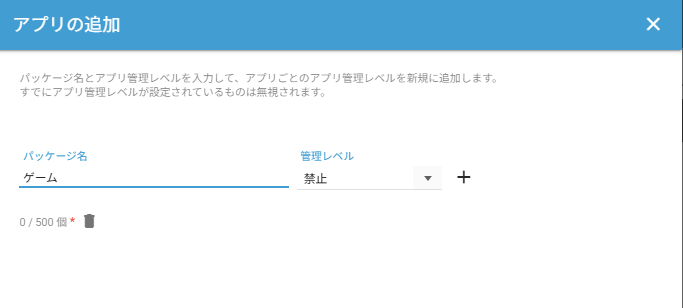
勝手なアプリインストールを防止
WebのURLフィルタリング、PCアプリの起動禁止、スマホ(iOS/Android)へのインストールを制限できます。インストール状況を1台ずつ目視で確認して回るような膨大な工数は不要です。IT資産管理ツール導入済の企業も「複数画面の行き来」や「手動でのリスト作成」といった二度手間がなく、直感的な操作でスムーズに端末制御ができます。
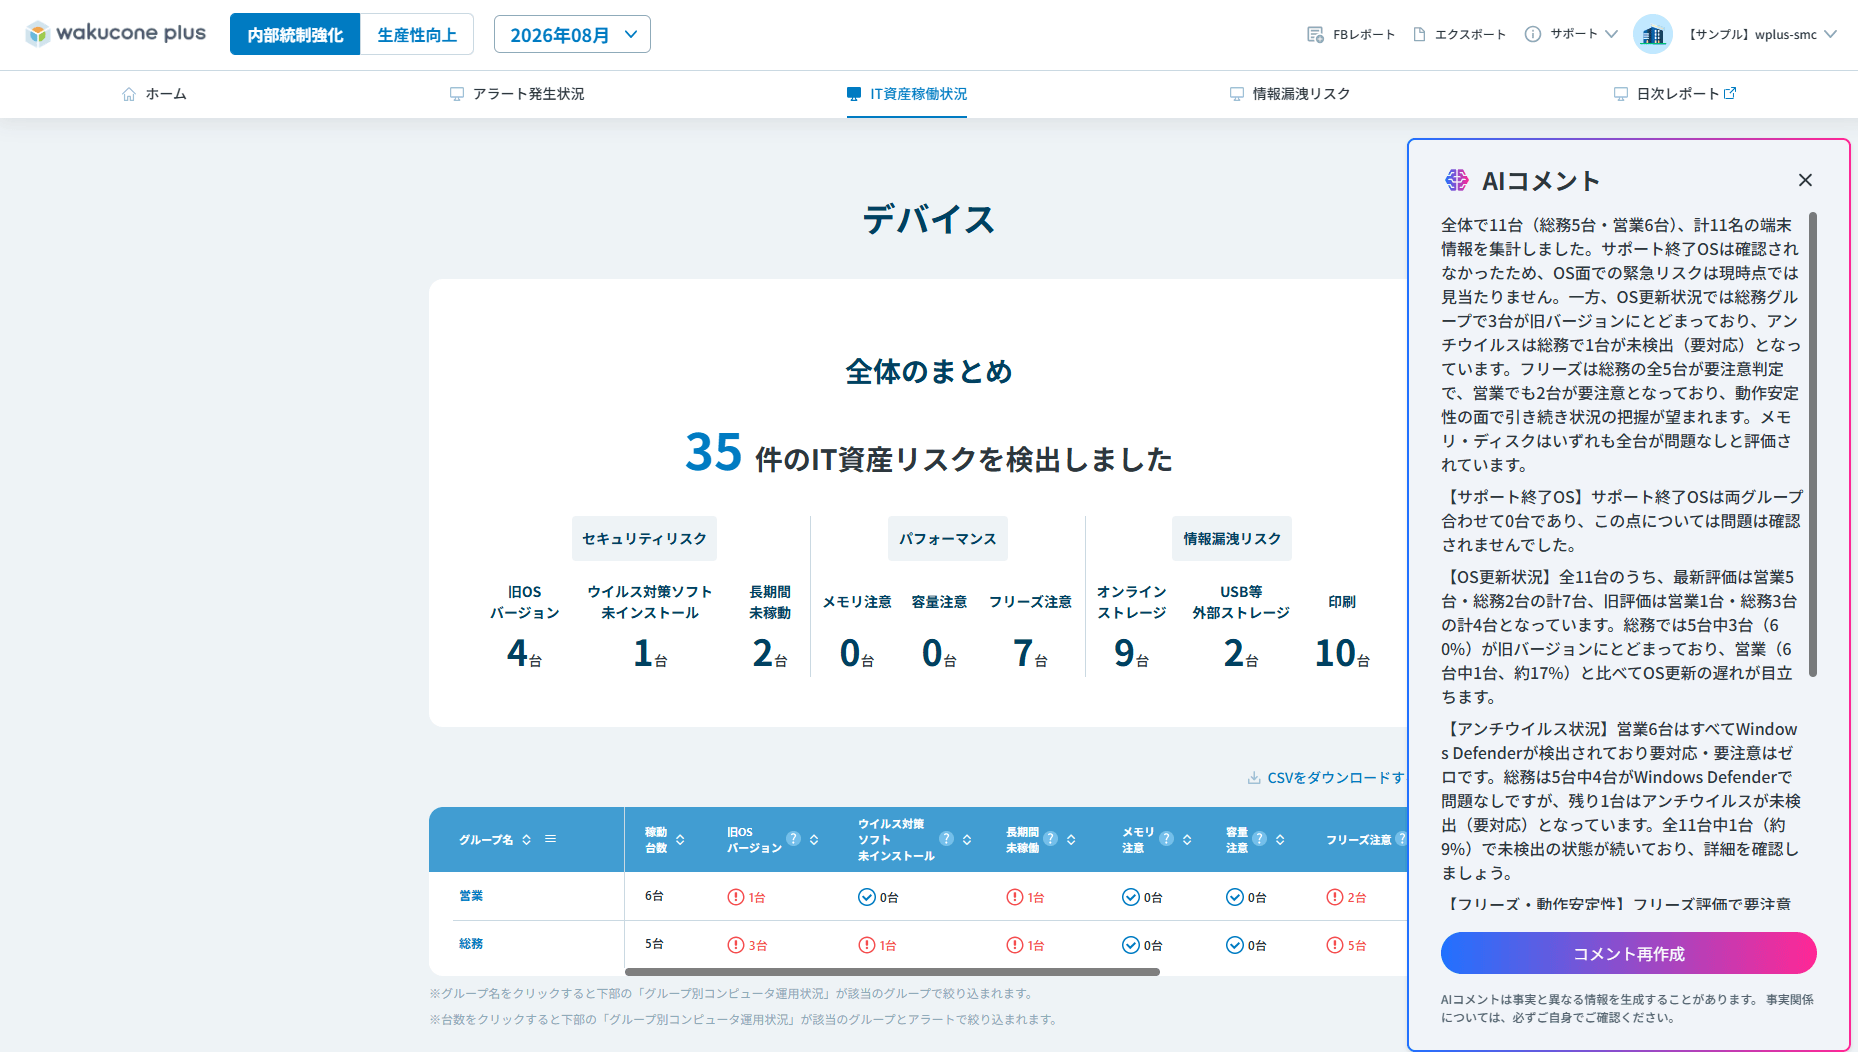
AIコメントによるセキュリティリスクの抽出とわかりやすいお知らせ
「どの部署でOS更新が遅れているか」「ウイルス対策ソフト未導入が何台あるか」「どの業務が集中・依存しているか」などの観点で、ダッシュボード上に集計されたデータをAIが分析し、文章で表示します。専門知識が無い方、分析に慣れていない方でも「この数字は良いのか悪いのか」「どこから手を付けるべきか」を判断でき、「何が問題か」を一瞬で把握できます。
社内情報の持ち出し・セキュリティリスク検知
操作ログをAIが分析し、リスクの兆候をアラートで知らせることで、情報漏洩を未然に防ぎます。
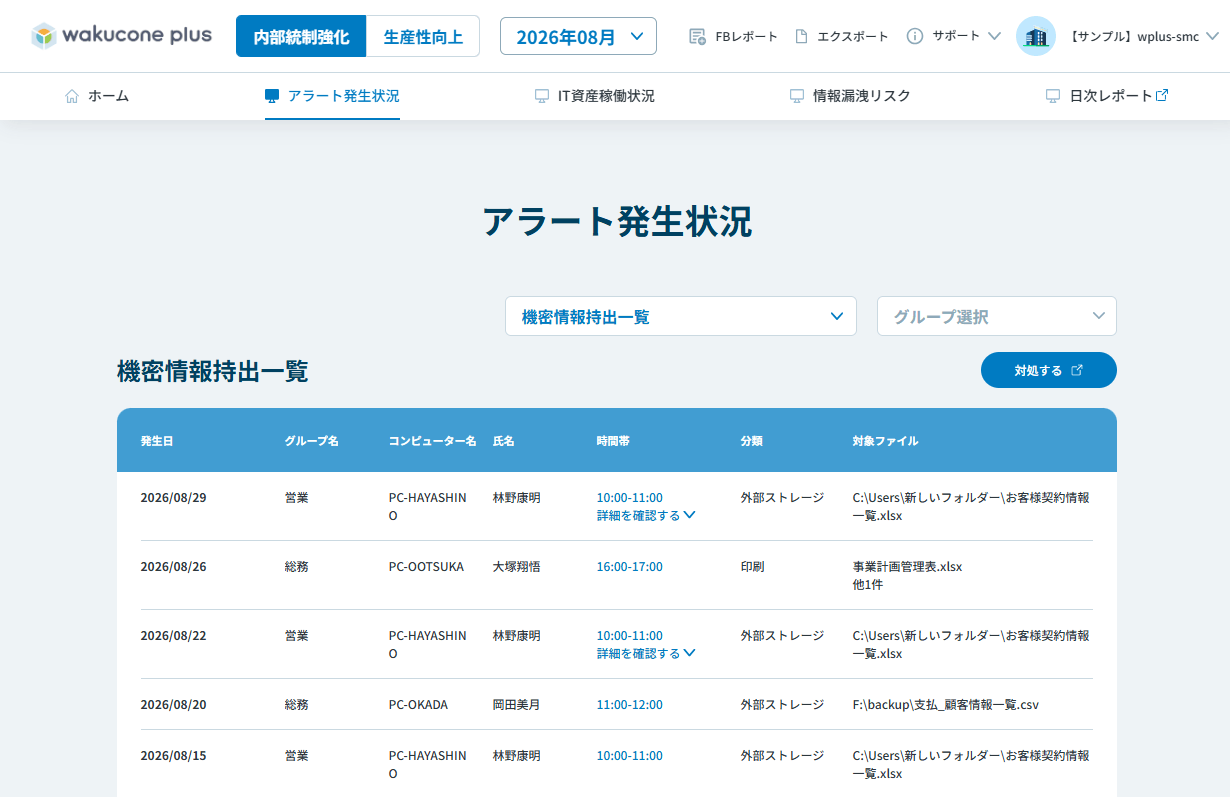
機密情報持ち出しによる漏洩リスク検知
クラウド、USB、印刷等の持ち出し履歴から、機密情報にまつわる操作を「氏名・ファイル名付き」で自動特定。「対処する」ボタンからシームレスに設定画面へ遷移し、「読み取り専用・禁止」の設定や、許可USBの登録を即座に完了できます。持ち出しの追跡ができない無防備な状態が解消でき、また、IT資産管理ツールによくある「ログを抽出してUSBのシリアル番号をコピーし、別画面でアクセス制限を組む」といった手間は不要です。
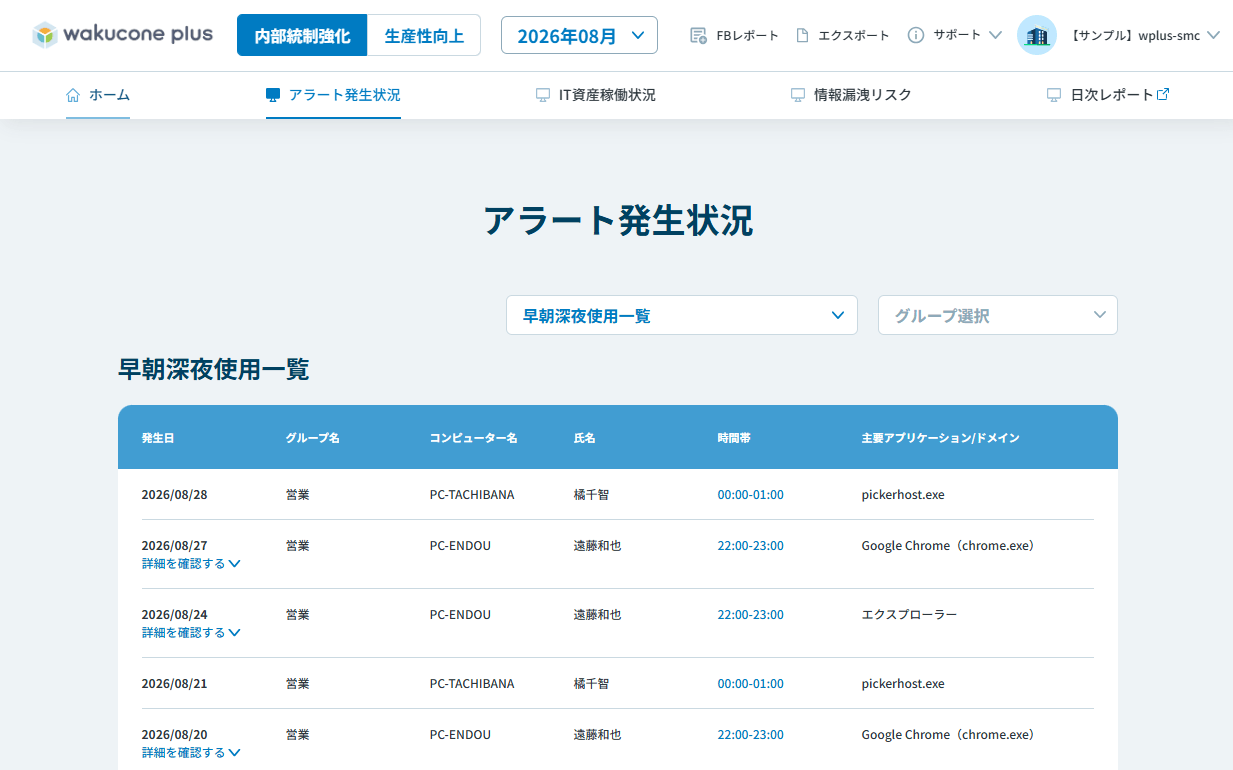
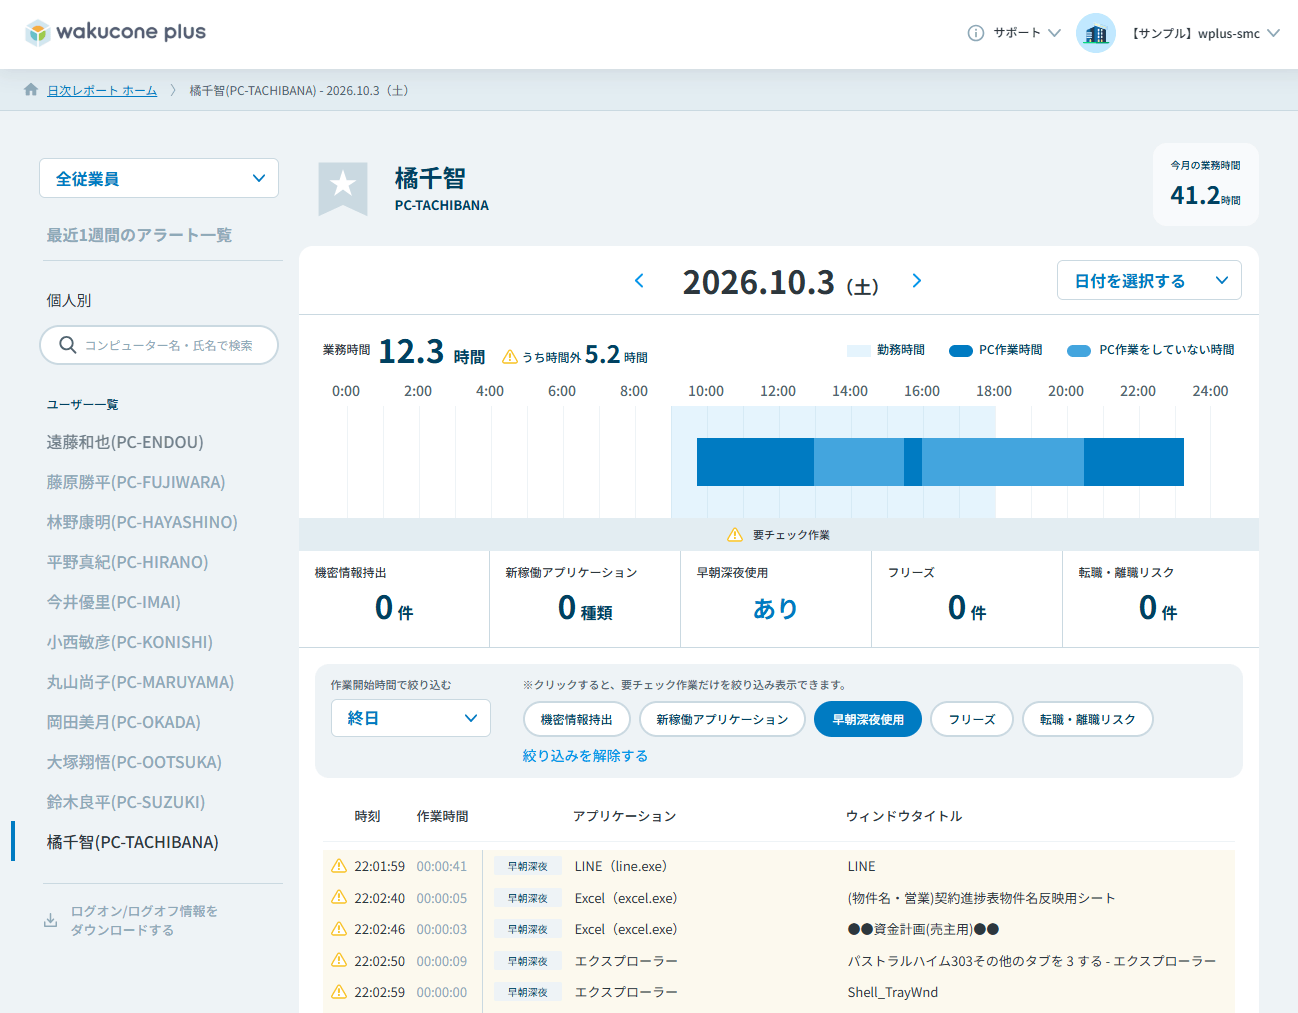
勤務時間外のログ検知による不審操作発見
深夜帯(22時〜5時)に稼働した端末と、該当時間帯に「主に使用されたアプリ・ドメイン」を自動で一覧化します。時間帯をクリックするだけで該当時間の「日時レポート」へジャンプし、詳細な作業内容まで素早くチェックできます。時間外の不正利用や隠れ残業を放置するリスクを未然に防ぎ、情報漏洩リスクや労務違反の芽を早期に摘み取ります。更に従来のIT資産管理ツールにありがちな、大量のログから検索条件を指定して絞り込む手間もありません。
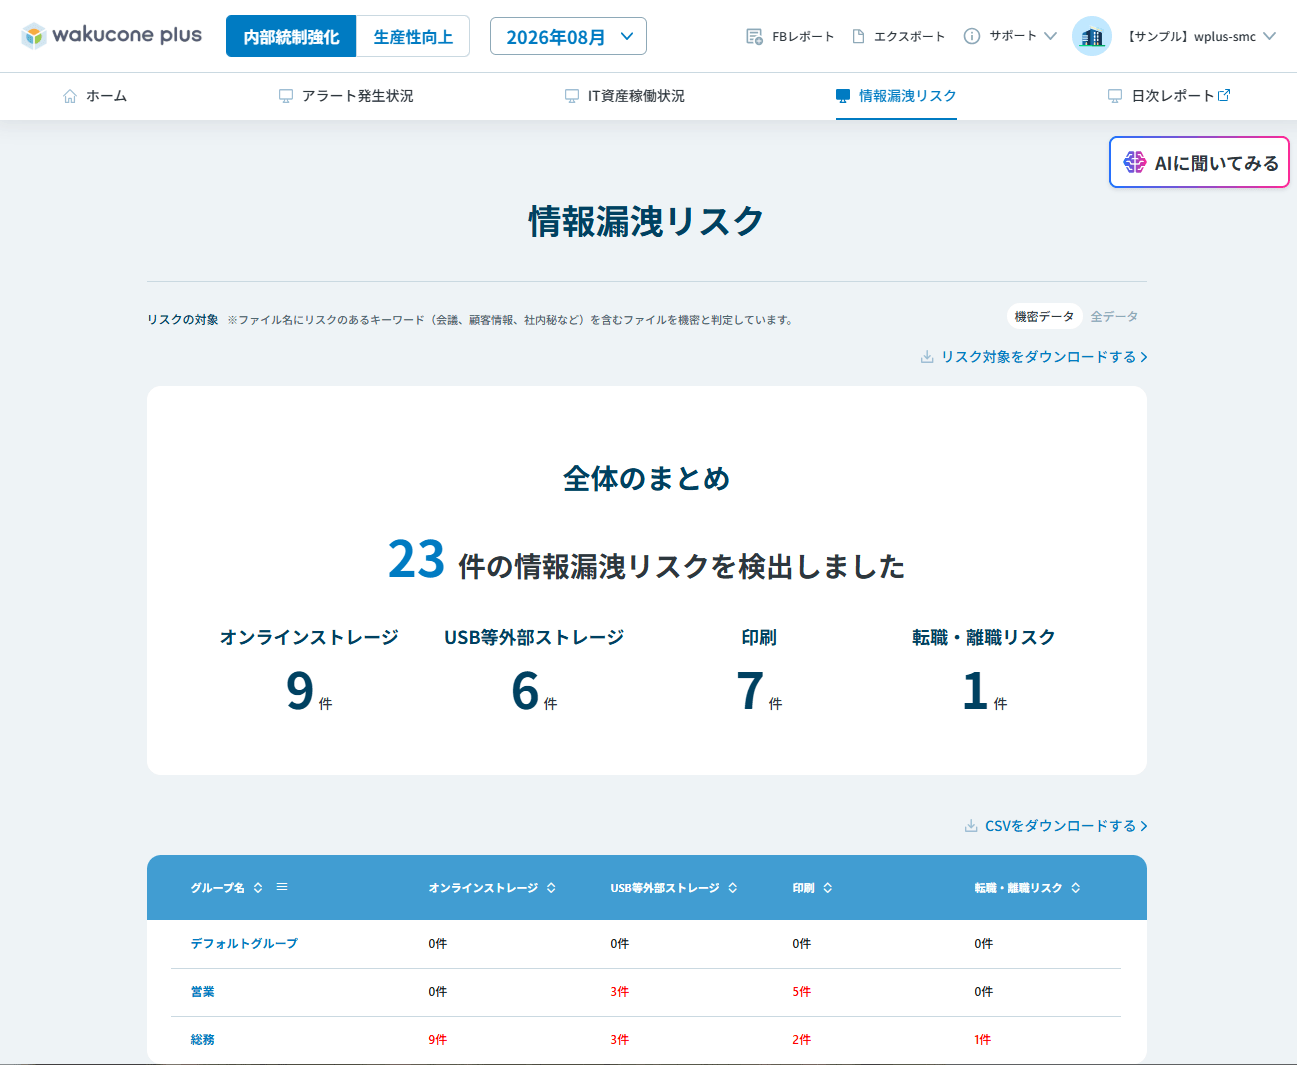
退職者による情報漏洩リスク検知
転職の兆候をAIが分析して退職リスクを検知。「持ち出しファイル名」や「アクセスしたURL」まで素早く特定できます。従来のIT資産管理ツールのように「大量のファイル操作ログやWeb閲覧履歴を目視で確認し、リスク度合いを判定する」といった運用負荷を大幅に削減する次世代の内部不正対策が可能です。
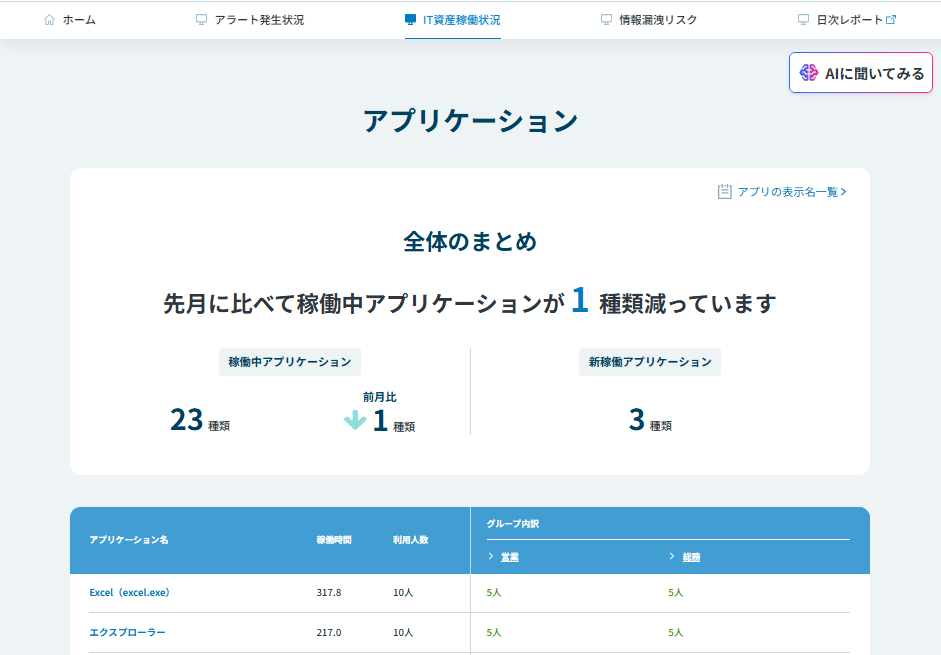
シャドーITをゼロに
稼働中のアプリやWebドメイン一覧から、生成AIツールをはじめとする「シャドーAI」や未許可ツールの「シャドーIT」を瞬時に特定。「対処する」をクリックするだけで、WebのURLフィルタリング、アプリの起動禁止、スマホ(iOS/Android)へのインストール制限まで迷わずに一括設定が可能。社員によるツールの無断利用を抑止し、機密情報の漏洩リスクを未然に防止します。
業務可視化
客観的な定量データをもとに、社員の業務実態を把握し、生産性向上につなげます。
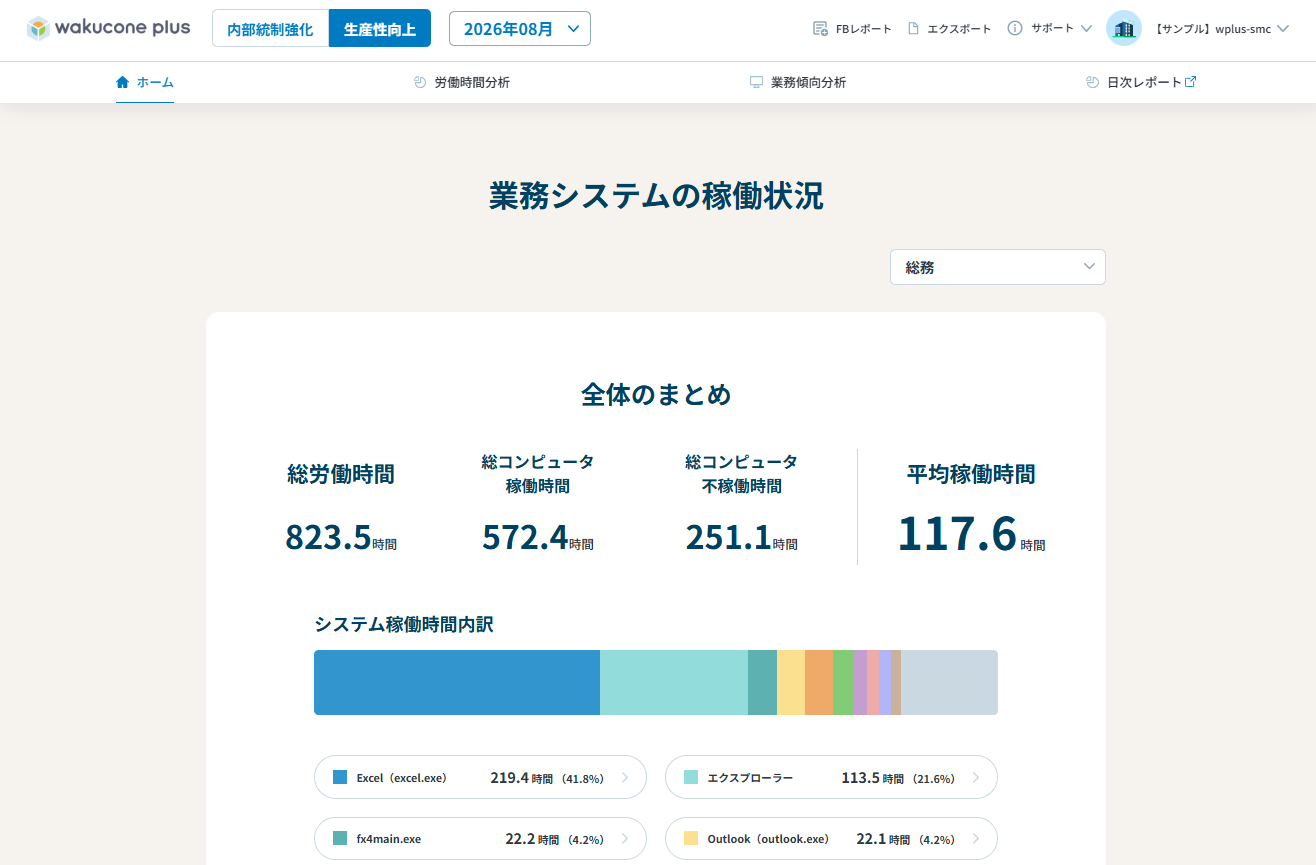
作業ログに基づいた労働時間の把握
アプリ別の利用時間やPC非操作時間(離席・待機等)を自動算出。月別・日別の稼働推移を部署別・個人別に比較できるため、面倒なExcelでの集計や社員へのヒアリングを行うことなく、過重労働の偏りを即座に把握できます。「現状の把握」から「業務平準化・プロセス改善」までのスピードを圧倒的に加速させます。
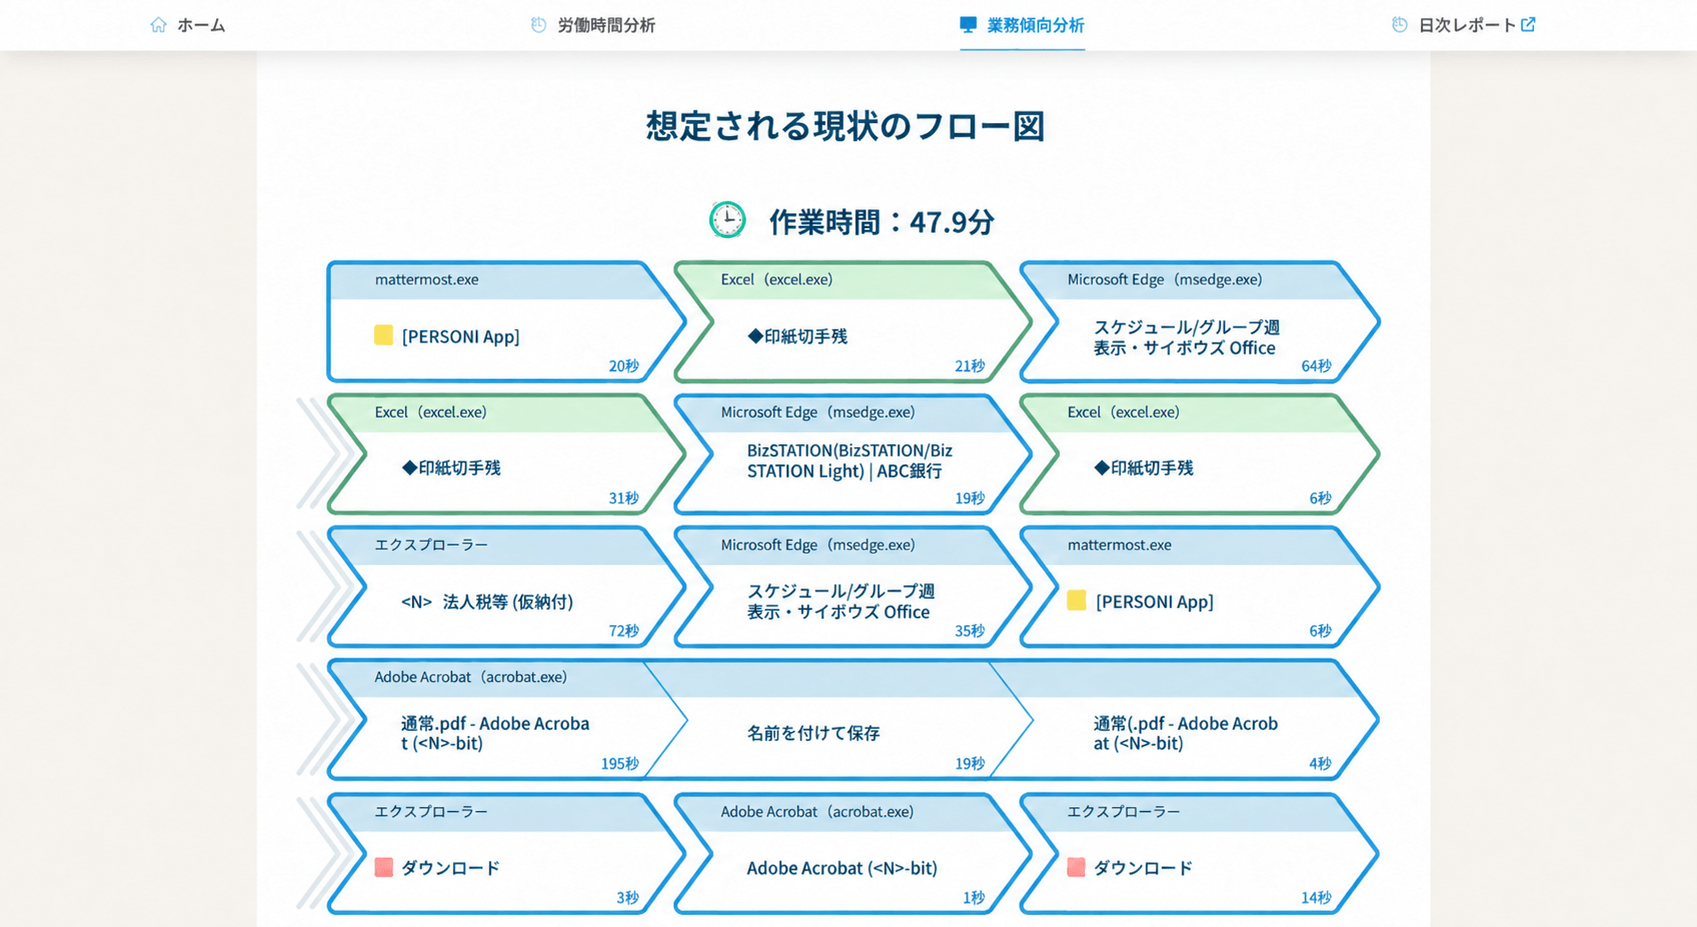
定型業務の分析による業務のムダと偏りの特定
PC操作ログから「アプリケーションをまたぐ繰り返し作業」をAIが自動抽出。「全体の繰り返し作業時間」や「作業時間上位10パターン」に加え、個人・部署ごとの総作業時間や作業回数を可視化します。操作手順が自動でフロー図化されるため、社員へのヒアリングや業務調査の手間をかけずに、「自動化・効率化すべき業務」を最短ルートで特定できます。
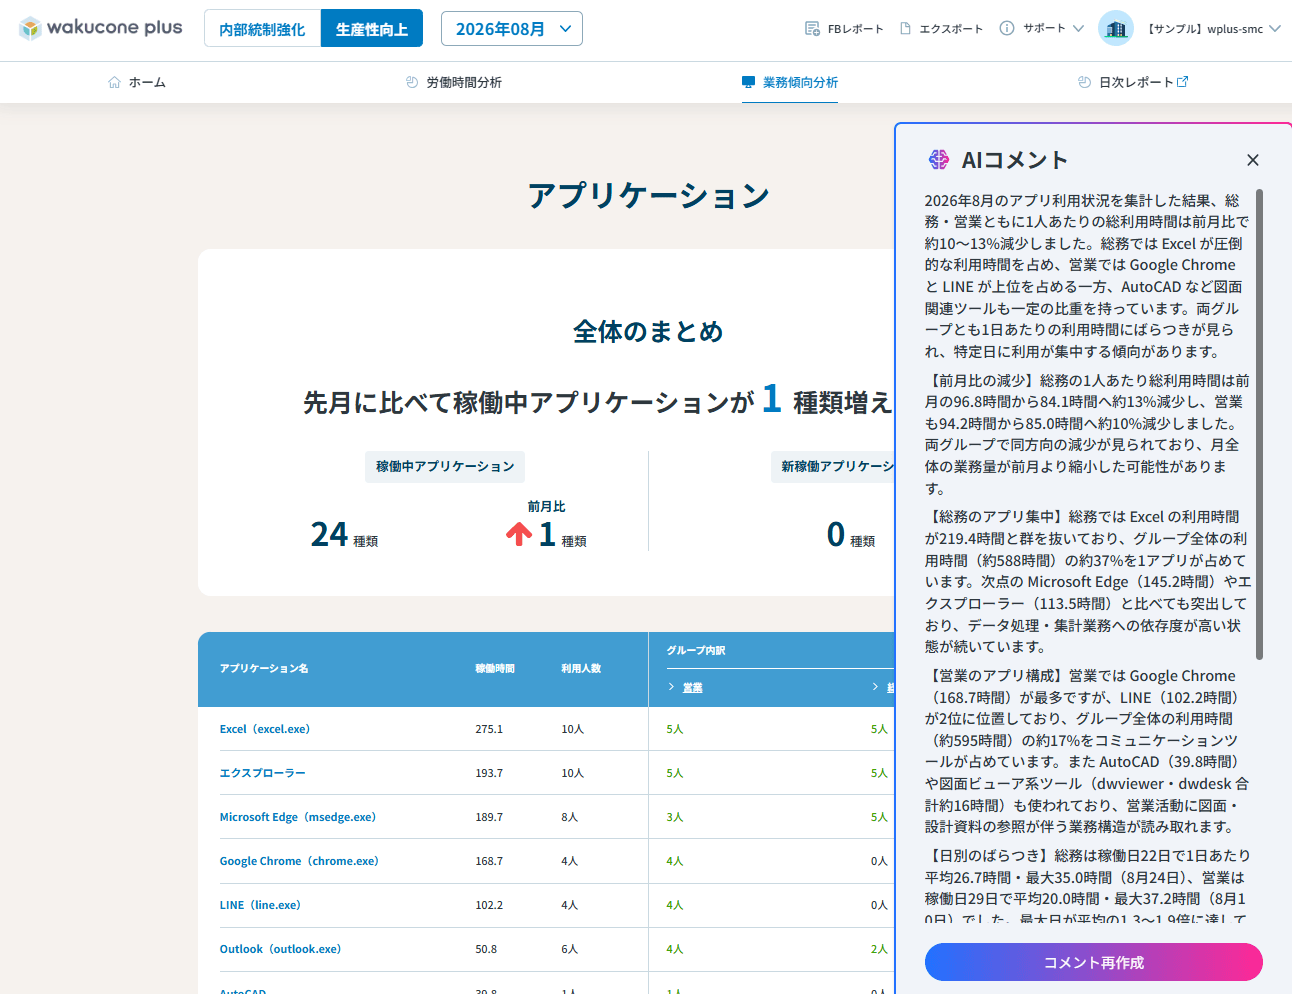
AIコメントによる業務傾向と削減が見込める作業の抽出
可視化された各種データをAIが解析し、「総務のExcel依存」「営業の外部Webツール集中」「定型作業(繰り返し業務)のボトルネック」などを具体的な数値付きで自動要約。経営陣や上司への報告資料としてそのまま活用できる文章を出力するため、データ集計・分析の手間を削減し、迅速な業務改善へと繋げます。「ログデータはあるが、分析や報告資料の作成に手が回らない」という管理部門のお悩みを解消します。
よくある質問
取引先からセキュリティの強化を求められているのですがどんな対策ができますか?
企業に潜むセキュリティリスクを事前に「検知」することに加え、リスクに対する「対処」まで一気通貫で管理できるため問題が起こる前に未然に対応が可能です。
管理者以外でもログインしてダッシュボードを確認できますか?
通常の管理者に加えて、グループ所属ごとの管理者等、任意の方のメールアドレスを登録いただくことでダッシュボードの確認が可能です。
分析レポートは自動で作成されますか?
IT資産管理・セキュリティの項目は週次単位(一部リアルタイム)、生産性向上のレポートは1カ月単位での分析のため翌月の10営業日後にレポートが自動で作成されます。
他のツールと連携できますか?
Teamsやビジネスチャットツールelganaと連携しアラート情報の受信ができる機能として提供しています。
