


2026.10.19
情報漏洩対策SCS評価制度(セキュリティ対策評価制度)とは?★1〜★5の区分を解説
2027年3月頃、SCS評価制度(セキュリティ対策評価制度)の運用が始まる予定です。これは取引先のセキュリティ対策を国の共通基準で確認する仕組みで、★の取得を前提とする取引が広がれば、未取得の企業は受注の候補から外れかねません。
本記事では、★1〜★5の評価区分と自社が目指すべき水準、今から進められる準備を一次資料に基づいて解説します。
目次
SCS評価制度とは
SCS評価制度とは、企業のセキュリティ対策を国が定めた共通の基準で評価し、★1〜★5の段階で示す制度です。
発注企業は取引先に対して「★3以上」のように必要な段階を求め、取引先は要求事項に沿った対策を実施したうえで★を取得します。取引先は取得した★によって、自社の対策状況を共通の基準で示せます。
正式名称は「サプライチェーン強化に向けたセキュリティ対策評価制度」で、SCSはSupply Chain Security(サプライチェーンセキュリティ)の頭文字です。経済産業省と内閣官房国家サイバー統括室が制度構築方針を策定し、独立行政法人情報処理推進機構(IPA)が制度の構築と運営を担います。
2026年3月27日に制度構築方針が公表され、★3・★4は2027年3月頃に運用が始まる予定です。
出典:経済産業省「『サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針』(SCS評価制度の構築方針)を公表しました」
SCS評価制度が創設された背景
SCS評価制度が創設された背景には、サプライチェーンを通じたサイバー攻撃の増加と、取引先の対策状況を確認する共通の基準がなかったという2つの課題があります。
発注側・受注側それぞれの立場から、制度が生まれた経緯を見ていきましょう。
取引先を経由したサイバー攻撃が増加している
サプライチェーン攻撃とは、セキュリティ対策が手薄な取引先や子会社に侵入し、そこを足がかりに本来の標的である企業へ被害を広げる攻撃です。対策を固めた大企業を直接狙うより、リソースの限られた中小企業を入口にするほうが容易なため、攻撃者はこの経路を選びます。
取引先が攻撃を受けると、発注企業には次のような被害が及びます。
- 部品メーカーへの攻撃による調達部品の供給遅延・停止
- 業務委託先への攻撃による機密情報の漏えい・改ざん
- 取引先を踏み台とした発注者側基幹システムへの不正侵入
自社がどれだけ対策を固めても、取引先が侵害されれば被害は避けられないため、取引先の対策状況まで確認する必要が生じています。
出典:経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針」
セキュリティ対策を確認する共通の基準がなかった
攻撃の増加を受けて、多くの発注企業が取引先にセキュリティ対策の確認を行ってきましたが、その方法は企業ごとにばらばらでした。
発注側には、取引先の対策が外部から見えにくく、自社で作成するチェックリストの適正性を担保しにくいという課題があります。一方の受注側、特に中小企業では、複数の委託元から異なる様式のチェックシートへの回答を求められ、過度な負担が生じていました。
★の取得状況を示せば取引先ごとの個別確認を減らせるため、確認する側とされる側の双方で負担の軽減が期待できます。SCS評価制度は、国が共通の要求事項と評価基準を定めることで、この双方の課題を解消する仕組みです。
SCS評価制度の★1〜★5の評価区分
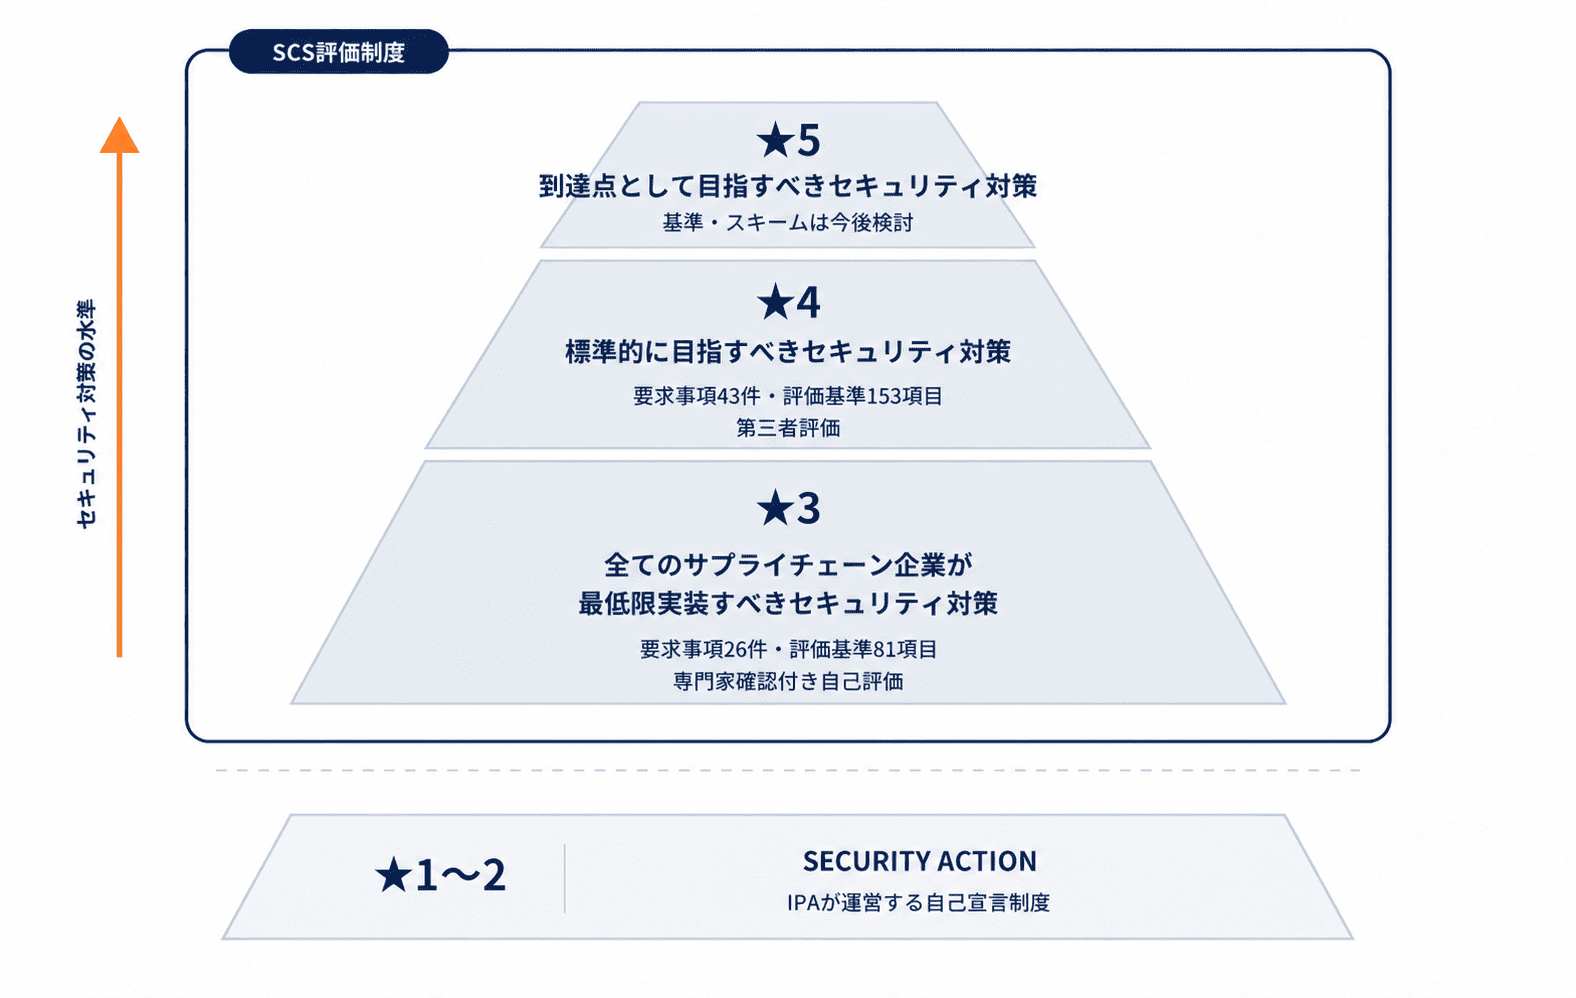
SCS評価制度の評価区分は、★1〜★5の5段階に分かれます。このうち★1・★2にはIPAの既存制度「SECURITY ACTION」の一つ星・二つ星が対応しており、SCS評価制度として新たに要求事項が定められるのは★3・★4・★5です。
| 区分 | 想定される脅威 | 評価方法 | 要求事項数 | 有効期間 |
|---|---|---|---|---|
| ★3 | 広く認知された脆弱性を悪用する一般的なサイバー攻撃 | 専門家確認付き自己評価 | 26項目 | 1年 |
| ★4 | 供給停止や情報漏えいによりサプライチェーンに大きな影響をもたらす企業・資産への攻撃 | 評価機関による第三者評価 | 43項目 | 3年 |
| ★5 | 未知の攻撃も含めた高度なサイバー攻撃 | 第三者評価(詳細は検討中) | 検討中 | 検討中 |
なお、★4の要求事項は★3の要求事項をすべて含むため、★3を取得していなくても★4を直接申請できます。
出典:経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針」
★1・★2:既存のSECURITY ACTIONを活用
★1・★2は、SCS評価制度として独自の基準を設けず、IPAの既存制度「SECURITY ACTION」で取り組む区分です。SECURITY ACTIONは、中小企業自らが情報セキュリティ対策に取り組むことを宣言する制度で、企業規模による申込の制限はありません。IPAは、★3・★4の取得に向けた準備段階として、まずこの自己宣言から始めることを勧めています。
いずれも自社の取り組みを外部に向けて宣言するもので、IPAや第三者が対策状況を確認・認定するわけではありません。宣言に有効期間はなく、宣言後の実施報告も求められません。
SECURITY ACTIONには一つ星・二つ星の2段階があり、宣言する内容は次のとおりです。
| 段階 | 宣言の内容 |
|---|---|
| ★一つ星 | 「中小企業の情報セキュリティ対策ガイドライン」の「情報セキュリティ6か条」に取り組む |
| ★★二つ星 | 「5分でできる!情報セキュリティ自社診断」で自社の状況を把握し、情報セキュリティ基本方針を定めて外部に公開する |
★3:専門家の確認を受けて自己評価する区分
★3は、すべてのサプライチェーン企業が最低限備えるべき対策の水準を定めた区分です。想定する攻撃は、広く知られた脆弱性を悪用する一般的なサイバー攻撃で、要求事項は26項目です。
★3では、まず自社で要求事項を満たしているかを自己評価し、その結果についてSCSセキュリティ専門家の確認を受けます。専門家が内容の妥当性を確認して署名すると、評価結果として確定します。この方式は「専門家確認付き自己評価」と呼ばれ、★4のような評価機関による審査はありません。
有効期間は1年のため、評価を維持し続けるには、専門家の確認を受けた自己評価を毎年更新・提出する必要があります。
取得までのステップや、確認を担う専門家の要件は、以下の記事で詳しく解説しています。
関連記事:SCS評価制度(セキュリティ対策評価制度)★3とは?取得の手順とセキュリティ専門家の要件を解説
★4:第三者の評価を受ける区分
★4は、サプライチェーン企業等が標準的に目指すべき対策の水準を定めた区分です。初期侵入を防ぐだけでなく、侵入された場合に被害が社内外へ広がるのを防ぐ対策まで求められ、要求事項は★3の26項目を含む43項目となります。
★4は、自社で自己評価を行ったうえで、指定委員会が指定した評価機関に評価を依頼する流れです。評価機関は書類の確認に加えて実地審査を行い、システムに対する技術検証も実施されます。
有効期間は3年で、更新時には改めて第三者評価を受けます。期間中も1年ごとに自己評価を行い、結果を評価機関へ提出しなければなりません。
★3との具体的な違いや、評価で受ける審査の内容は、以下の記事で詳しく解説しています。
関連記事:SCS評価制度(セキュリティ対策評価制度)の★4とは?★3との違いと評価の内容を解説
★5:高度なサイバー攻撃への対応として検討中の区分
★5は、未知の攻撃も含めた高度なサイバー攻撃への対応を想定した最上位の区分です。★3・★4が国の定めた対策項目を満たす方式であるのに対し、★5では、自社のリスクを把握して改善を続ける仕組みを整えたうえで、その時点で最も有効とされる対策をシステムに講じる形が想定されています。
要求事項・評価基準や評価の方法、開始時期は現在も検討中で、2026年10月時点では公表されていません。制度構築方針では、2026年度以降に具体化を進める予定とされています。
検討にあたっては、国際規格に基づくISMS適合性評価制度との整合に配慮する方針が示されています。既にISMS認証を運用している企業は、★5の具体化の動向もあわせて確認しておきましょう。
SCS評価制度で自社が目指すべき評価区分の考え方
自社がどの評価区分を目指すかは、取引先からどの水準を求められるかで決まります。
★1・★2は自己宣言にとどまり、第三者や専門家による対策状況の確認はありません。発注側は取引先の対策を裏付けのある形で確認したいため、専門家の確認が入る★3以上が、委託先管理の実質的な基準(デファクトスタンダード)になっていくとみられます。
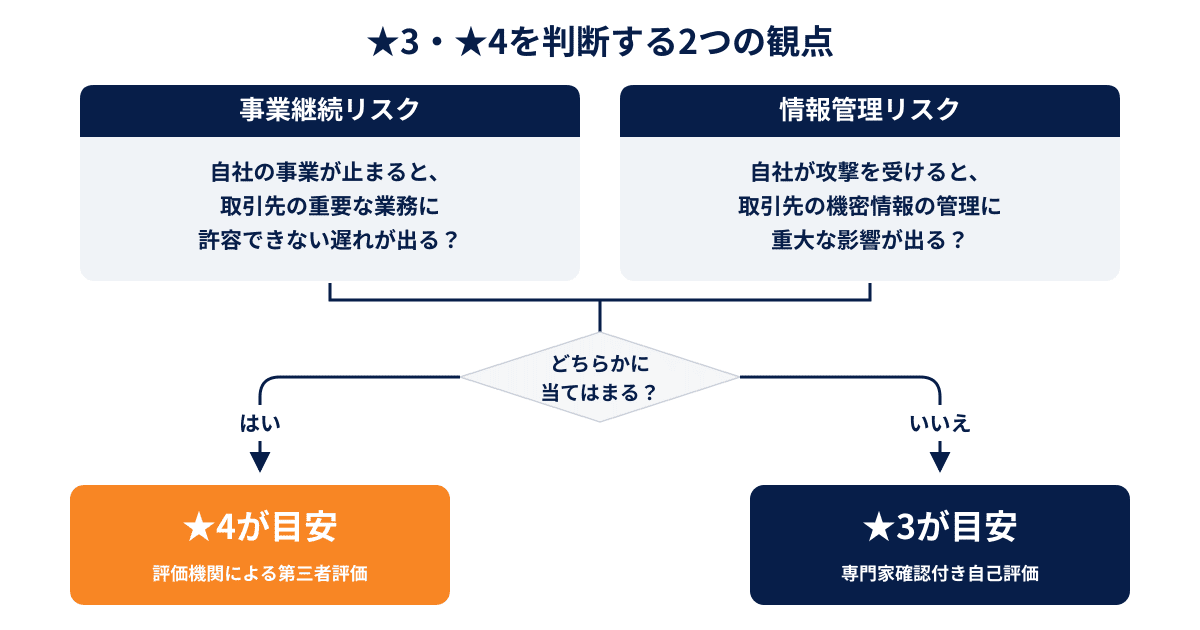
★3と★4のどちらを求めるかについて、制度構築方針は、発注側が次の2つの観点で判断する例を示しています。
- 取引先の事業が止まったときに自社の重要な業務へ許容できない遅れが出るか(事業継続リスク)
- 取引先が攻撃を受けたときに自社の機密情報の管理へ重大な影響が出るか(情報管理リスク)
どちらかに当てはまれば★4、どちらにも当てはまらなければ★3が目安です。なお、単発の調達や市販品のように代わりが容易に見つかる取引は、判断の対象から外すことも検討されています。
受注側から見ると、同業他社では代わりがききにくい部品・サービスを納めている企業や、取引先の機密情報やシステムにアクセスして業務を行う企業は、★4を求められる可能性があります。まずは主要な取引先との関係をこの2つの観点で棚卸をし、★4が必要になりそうな取引を把握しておきましょう。
出典:経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針(P15)」
SCS評価制度の要求事項は7分野で構成される
★3・★4の要求事項は、NIST CSF(サイバーセキュリティフレームワーク)※の6つの機能に対応した分類に、取引先管理を加えた7つの分野で構成されています。★3の要求事項は26項目、★4は★3の全項目を含む43項目です。
※NIST CSF(サイバーセキュリティフレームワーク):米国国立標準技術研究所(NIST)が策定したセキュリティ対策の枠組みのこと
| 分野 | 主な内容 |
|---|---|
| 1. ガバナンスの整備 | セキュリティ担当の明確化、対応方針の策定 |
| 2. 取引先管理 | 機密情報の取り扱いルールの明確化、取引先の対策状況の把握 |
| 3. リスクの特定 | 情報資産・ネットワークの把握、脆弱性管理 |
| 4. 攻撃等の防御 | ID・アクセス権限の管理、ネットワークの分離・保護、マルウェア対策 |
| 5. 攻撃等の検知 | ネットワーク接続やデータ、機器の状態の監視 |
| 6. インシデントへの対応 | インシデント対応手順の作成 |
| 7. インシデントからの復旧 | 復旧のための対策・手順の整備 |
各分野に含まれる項目の中身と、自社の現状をチェックリストとして照合する手順は、以下の記事で解説しています。
関連記事:セキュリティ対策評価制度のチェックリスト|★3・★4の全43項目を解説
要求事項のうち、wakucone plusで対応できる項目を一覧にした資料もご用意しています。無料でダウンロードできますのでぜひご活用ください。
関連資料:今さら聞けない!SCS評価制度とは? wakucone plusで対応できる要求事項一覧つき
SCS評価制度の対象となる組織
SCS評価制度の対象は、特定の業種や企業規模に限定されていません。ここでは、どのような組織が対象になるのかという範囲と、対応が義務なのか任意なのかという位置付けに分けて見ていきます。
業種・企業規模を問わずすべての企業が対象
SCS評価制度の対象となる組織に、業種や企業規模による制限はありません。
本制度はサプライチェーンを構成する企業等を広く対象としており、中小企業だけでなく大企業も評価の対象で、登録組織台帳のイメージには個人事業主の例も示されています。申請は原則として法人または個人事業主の単位ですが、妥当性が認められれば事業部やグループ単位での申請も可能です。
評価の対象となるのは、サーバやパソコンなどのエンドポイント機器、クラウドサービス、ネットワーク機器といった自社のIT基盤です。製造現場の制御(OT)システムや、発注元に提供する製品そのものは直接の対象ではなく、他の制度やガイドラインで対策する整理となっています。
対応は義務ではないが取引条件になる可能性がある
SCS評価制度は任意の制度であり、★の取得を法律で義務付けるものではありません。
取得を取引の条件とするかどうかは、契約当事者間の合意に委ねられています。ただし、制度は発注者が取引先に適切な★を提示し、対策の実施状況を確認する使い方を想定しているため、制度開始後は取引先から★の取得や対策状況の開示を求められる場面が増えるでしょう。
反対に、★の取得を取引の条件とする発注者が現れれば、未取得のままでは取引の機会を逃すおそれもあります。
政府機関や重要インフラ事業者の調達での活用も今後検討するとされており、公共案件を扱う企業は動向の確認が欠かせません。また、委託元からの要請がなくても、自社の対策状況を示す手段として自主的に取得することも可能です。
SCS評価制度とISMS認証・Pマークとの違い
ISMS認証やプライバシーマーク(Pマーク)を取得していても、SCS評価制度の★を得るには、別途SCS評価制度の評価を受ける必要があります。3つの制度は、評価する対象と対策の決め方がそれぞれ異なるためです。
ISMS認証は、組織が自社のリスクを洗い出し、どの対策を取るかを自ら決めて運用する仕組みが整っているかを審査する認証です。一方のSCS評価制度は、国が定めた共通の対策要件が、自社のIT基盤に実装されているかを評価する制度です。制度構築方針は両者を相互補完的な制度と位置付けており、ISMSの取得後に★を取得する流れと、★の取得後にISMSを取得する流れのどちらも想定しています。
Pマークは、個人情報の取り扱い体制を審査する制度です。個人情報以外の情報やIT基盤の対策は評価の対象に含まれないため、SCS評価制度とは扱う範囲が異なります。
| 項目 | SCS評価制度 | ISMS認証 | Pマーク |
|---|---|---|---|
| 評価の対象 | 自社のIT基盤のセキュリティ対策 | 組織の情報セキュリティマネジメントシステム | 個人情報の取り扱い体制 |
| 対策の決め方 | 国が定めた共通の要求事項・評価基準 | 自社のリスクアセスメントに基づき決定 | JIS Q 15001に基づく |
| 評価方法 | ★3は専門家確認付き自己評価、★4は第三者評価 | 認証機関による審査 | 審査機関による審査 |
| 有効期間 | ★3は1年、★4は3年 | 3年(年次の維持審査あり) | 2年 |
出典:経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針(P28)」
SCS評価制度に取り組むメリット
SCS評価制度は、★を取得する受注側と、取得を確認する発注側の双方に利点があります。制度構築方針が示す効果を、立場ごとに見ていきましょう。
受注企業:取引先ごとの個別確認への対応が減る
受注側の大きな利点は、セキュリティ対策の説明にかかる負担の軽減です。
従来は委託元ごとに用意されたチェックシートへ個別に回答する必要がありましたが、★を取得していれば、共通の基準を満たしている事実を1つの評価で示せます。
また、実施すべき対策が要求事項として具体的に定められているため、何から手を付けるべきか迷わずに対策を決められます。リソースの限られた中小企業ほど、この効果は大きいでしょう。
さらに、対策に要する費用や効果を示しやすくなるため、対策コストを取引価格に反映するよう発注企業と交渉する際の根拠にもなります。
発注企業:取引先の対策状況を客観的に確認できる
発注側の利点は、取引先の対策状況を共通の基準で確認できることです。
★を取得した企業の名称や所在地、適用範囲は、IPAが公開する登録組織台帳で検索できるようになる予定です。取引先ごとに監査やヒアリングを行わなくても、対策の状況をを確かめられます。
また、自社で独自のチェックリストを作り、その内容が適切かを見直し続ける手間も減らせます。
さらに、取引先に必要な★を求めて対策を進めてもらえば、取引先を経由した攻撃で自社が被害を受けるリスクも抑えられるでしょう。
SCS評価制度の運用開始までのスケジュール
SCS評価制度の★3・★4は、2027年3月頃に運用が始まり、申請の受付が開始される予定です。
2026年8月には制度の最上位文書である基本規程(SCS-100)が公開され、9月には★3・★4の登録料も公表されました。今後は、要求事項の解説書や取得ガイド、評価機関の一覧などが順次公表される予定です。
なお、制度開始は申請受付の開始を意味するため、開始時点で★を取得している企業は存在しません。以下の予定は制度運営基盤の整備状況により変更となる可能性があります(2026年10月時点)。
| 時期 | 内容 |
|---|---|
| 2026年3月27日 | 制度構築方針の公表 |
| 2026年8月28日 | 基本規程(SCS-100)などの規程・規則の公開 |
| 2026年9月11日 | 評価機関などの指定基準・指定手順の公開 |
| 2026年9月18日 | ★3・★4の登録料などの料金設定の公開 |
| 2026年10月頃 | 要求事項・評価基準の解説書、取得ガイド、申請方法の公開(予定) |
| 2026年12月末頃 | 評価機関、研修事業者の公表(予定) |
| 2027年1月頃 | SCSセキュリティ専門家の公表(予定) |
| 2027年3月頃 | ★3・★4の運用開始=申請受付の開始(予定) |
出典:IPA「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」
SCS評価制度に向けて今から進められる準備
★3・★4の要求事項・評価基準は既に公開されているため、制度の開始を待たずに準備を始められます。まずは要求事項・評価基準と自社の現状を照らし合わせ、対応できていない項目を洗い出しましょう。
要求事項には、ルールや体制の点検、インシデント発生時の訓練など、年1回以上の実施を求める項目が★3から含まれています。★を取得するにはすべての要求事項を満たす必要があるため、点検や訓練を実施していなければ、取得したいタイミングで申請できません。実施した記録の保管を求める項目もあるため、点検や訓練は早めに行い、記録を残す運用を始めておきましょう。
また、取引先からの要請を受けてから準備を始めると、駆け込みでの外部委託や、本来は必要のない製品の購入など、余計な出費につながりかねません。評価基準を満たすうえで特定のセキュリティ製品の導入は必須とされていないため、まずは今ある仕組みでどこまで対応できるかを確認しましょう。
要求事項の解説書と取得ガイドは2026年10月頃に公開される予定ですが、公開を待たずに現状の照合から着手すれば、準備期間を十分に確保できます。
SCS評価制度に関するよくある質問
SCS評価制度について、企業からよく寄せられる質問に回答します。
中小企業も対象になりますか?
はい、対象です。本制度は業種や事業規模を問わず、幅広い事業者を対象としています。中小企業向けには、★3・★4の取得を安価かつ簡便に行えるようにする「サイバーセキュリティお助け隊サービス(新類型)」の創設が進められているほか、「中小企業の情報セキュリティ対策ガイドライン」も★3・★4の要求事項を踏まえた内容に改訂されています。
取引先から★の取得を求められたら応じる義務はありますか?
法的な義務はありません。★の取得を取引の条件とするかは、契約当事者間で合意されるべきものです。経済産業省と公正取引委員会は、発注側が★4相当の対策を取引先に要請する場面を想定し、独占禁止法・取適法上問題とならない要請や価格交渉の事例を公表しています。
出典:経済産業省「サプライチェーン全体のサイバーセキュリティ向上のための取引先とのパートナーシップの構築に向けて」
★3・★4の取得にはどのくらいの費用がかかりますか?
制度運営機関であるIPAに支払う登録料は、2028年3月31日までの申請であれば、★3が1年分で1万円、★4が3年分で6万円です(税込)。2028年4月1日以降の申請では、★3の登録料が1年分で2万円に上がり、★4は6万円のまま据え置かれます。料金は申請日を基準に適用されます。
ただし、公表されている料金は登録料のみです。★3で自己評価の結果を確認するSCSセキュリティ専門家や、★4で第三者評価を行う評価機関への費用は、この料金設定には含まれていません。
出典:IPA「サプライチェーン強化に向けたセキュリティ対策評価制度 料金設定のお知らせ」
制度開始前に「★を取得できる」という勧誘を受けました。信用してよいですか?
注意が必要です。経済産業省と内閣官房国家サイバー統括室は2026年4月27日、「評価を取得していないと商取引が規制される」といった営業活動に対する注意喚起を公表しました。本制度は任意の制度であり、評価基準の達成に特定のセキュリティ製品の導入が必須とされているわけでもありません。制度の情報は、IPAの公式サイトで確認しましょう。
出典:経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)に関する注意喚起」
まとめ
SCS評価制度は、企業のセキュリティ対策を国が定めた共通の基準で評価し、★1〜★5の段階で示す制度です。
★3・★4は2027年3月頃に申請の受付が始まる予定で、取得は任意ですが、取引先から★を求められる場面は今後増えていくでしょう。要求事項には年1回以上の点検など早めに着手すべき項目も含まれるため、公開済みの要求事項と自社の現状を照らし合わせるところから始めましょう。
ただし、★3の段階から、情報機器やOS・ソフトウェアに関する情報の把握、セキュリティパッチやアップデートの適用、対策や点検を実施した記録の保持が求められます。これらを手作業の台帳や分断されたツールで担い続けるのは容易ではありません。
IT資産の把握や更新状況の確認、記録の保持に手が回らないと感じる企業担当者の方には、NTTスマートコネクトが提供する「wakucone plus」をおすすめします。
- IT資産情報を自動で収集し、社内の端末やソフトウェアの状況を一元管理できる
- OSやソフトウェアの更新状況を一覧で確認でき、対応漏れを見つけられる
- PC操作ログを自動で取得・保存し、端末の利用状況を記録として残せる